Die spanische Datenschutzaufsicht AEPD hat erstmals eine Datenschutzverletzung veröffentlicht, bei der ein KI Agent verschiedene Phasen eines Angriffs weitgehend selbstständig ausgeführt haben soll. Der Fall zeigt vor allem eines: Beim Datenschutz mit KI verändert sich nicht der Maßstab der DSGVO, wohl aber die Geschwindigkeit und Reichweite des Risikos.
Ein Cyberangriff bekommt plötzlich einen eigenen Takt
Viele Unternehmen denken bei Datenschutz und KI zuerst an Chatbots, automatische Texte oder die Frage, ob Mitarbeiter personenbezogene Daten in ein Sprachmodell eingeben dürfen. Der aktuelle Hinweis der spanischen Datenschutzaufsicht zeigt eine andere Seite des Themas. KI kann nicht nur selbst Gegenstand einer Datenverarbeitung sein. Sie kann auch die Art verändern, wie ein Angriff auf personenbezogene Daten abläuft.
Die Agencia Española de Protección de Datos, kurz AEPD, veröffentlichte am 14. September 2026, dass sie erstmals eine Meldung über eine Datenschutzverletzung erhalten habe, bei der der Angriff nach Angaben der meldenden Organisation durch einen KI Agenten ausgeführt worden sein soll (Blogbeitrag vom 14.09.2026).
Wichtig ist die Formulierung „nach Angaben der meldenden Organisation“. Die AEPD stellt ausdrücklich klar, dass die Informationen noch analysiert werden müssen. Es liegt also keine abgeschlossene Untersuchung, kein Bußgeldbescheid und keine Feststellung vor, dass das betroffene Unternehmen gegen die DSGVO verstoßen hat.
Trotzdem ist der Fall für Unternehmen sehr relevant. Denn die Behörde beschreibt nicht nur einen einzelnen technischen Vorfall. Sie leitet daraus eine grundsätzliche Frage für das Risikomanagement ab: Sind Sicherheitsmaßnahmen und Reaktionsprozesse noch angemessen, wenn ein Angreifer nicht mehr jeden Schritt selbst ausführen muss, sondern ein KI Agent suchen, ausprobieren, bewerten und sein weiteres Vorgehen anpassen kann?
Der veröffentlichte Sachverhalt ist knapp. Nach der Meldung des betroffenen Unternehmens begann der angreifende KI Agent mit der Suche nach Schwachstellen in generischen Dateien. Anschließend führte er einen erfolgreichen Login durch. Nach dem Zugang zum System suchte er autonom nach Schwachstellen in der Anwendung. Auf diesem Weg soll er personenbezogene Daten verändert und auf Rechnungen zugegriffen haben.
Mehr weiß man aus der Veröffentlichung nicht. Die AEPD nennt weder das betroffene Unternehmen noch dessen Branche. Auch die Zahl der betroffenen Personen, die konkreten Datenkategorien, der genaue technische Angriffsweg und die Herkunft der Zugangsmöglichkeit sind nicht öffentlich beschrieben. Ebenso bleibt offen, ob besondere Kategorien personenbezogener Daten betroffen waren.
Auch die Ursache lässt sich deshalb nicht seriös auf einen einzelnen Fehler reduzieren. Aus der Quelle folgt weder, dass ein Passwort gestohlen wurde, noch dass eine bestimmte Authentisierung fehlte, noch dass ein einzelner Dienstleister verantwortlich war. Fest steht nur die geschilderte Abfolge aus Schwachstellensuche, erfolgreichem Login, weiterer autonomer Suche und Zugriff auf personenbezogene Informationen.
Was ausdrücklich nicht feststeht Die AEPD weist darauf hin, dass die Nutzung eines bestimmten KI Modells nicht bedeutet, dass dieses Modell oder die Infrastruktur seines Anbieters kompromittiert worden seien. Ebenso sagt die Veröffentlichung nicht, dass das Modell für bösartige Zwecke entwickelt worden sei. Diese Unterscheidung verhindert eine vorschnelle Verantwortungszuweisung.
Der eigentliche Unterschied ist nicht die Angriffsmethode, sondern das Tempo
KI wird schon länger bei kriminellen Aktivitäten eingesetzt. Die AEPD nennt etwa Phishing, die Übersetzung betrügerischer Kampagnen, Identitätstäuschung, Codeanalyse und die Suche nach Schwachstellen. Neu ist aus Sicht der Behörde deshalb nicht, dass ein Angreifer künstliche Intelligenz nutzt.
Der qualitative Unterschied liegt in der agentischen Arbeitsweise. Ein KI Agent kann
ein Ziel erhalten,
Zwischenschritte planen,
Werkzeuge einsetzen,
Code ausführen,
Quellen abfragen,
Ergebnisse interpretieren und
sein Vorgehen anhand neuer Erkenntnisse verändern.
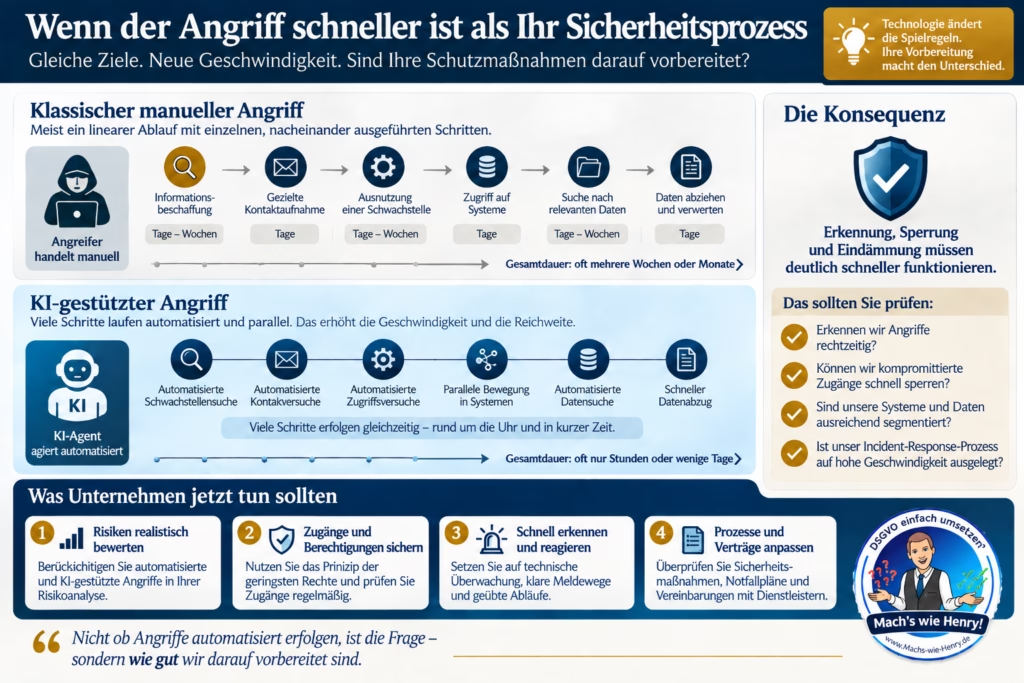
Dadurch werden bekannte Angriffstechniken nicht automatisch raffinierter. Sie können aber deutlich schneller, in größerem Umfang und anpassungsfähiger ablaufen.
“La IA no crea nuevas amenazas. Pero sí aumenta la velocidad, escala y capacidad de adaptación de técnicas maliciosas ya conocidas.”
Sinngemäß bedeutet das: KI schafft nicht zwingend neue Bedrohungen. Sie kann bekannte Bedrohungen aber so stark beschleunigen und skalieren, dass die bisherige Abwehr zu langsam wird. Genau darin liegt die datenschutzrechtliche Relevanz.
Wenn Angriffe schneller werden: Warum Datenschutz und Informationssicherheit ihre Reaktionsgeschwindigkeit überprüfen müssen.
Warum das ein Fall für Art. 32 DSGVO ist
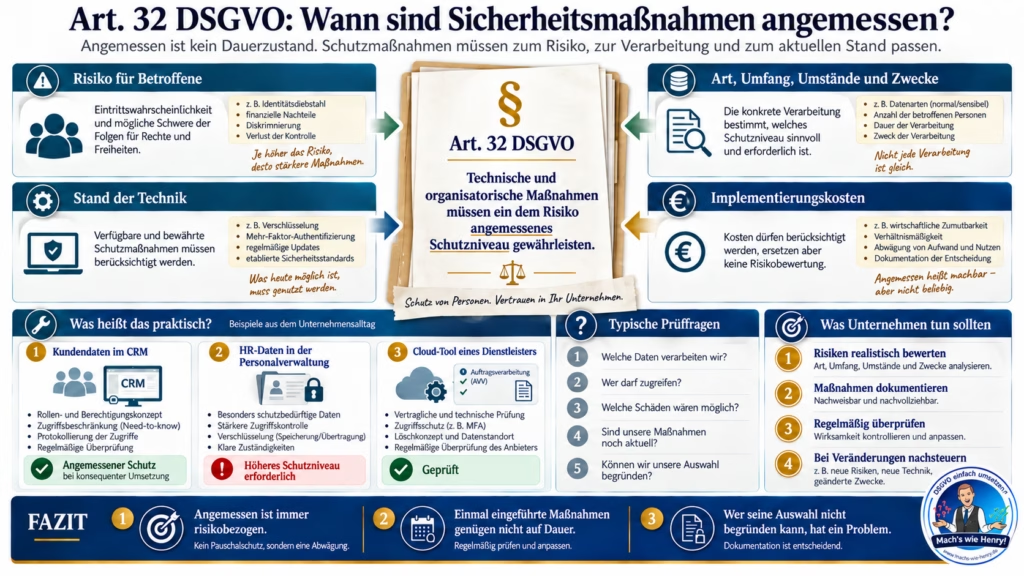
Der zentrale rechtliche Bezugspunkt ist Art. 32 Abs. 1 DSGVO. Danach müssen Verantwortliche und Auftragsverarbeiter geeignete technische und organisatorische Maßnahmen treffen, um ein dem Risiko angemessenes Schutzniveau zu gewährleisten. Zu berücksichtigen sind unter anderem der Stand der Technik, die Implementierungskosten, Art und Umfang der Verarbeitung sowie die Eintrittswahrscheinlichkeit und Schwere möglicher Risiken für die betroffenen Personen.
Art. 32 Abs. 2 DSGVO macht deutlich, welche Risiken gemeint sind. Dazu gehören insbesondere die unrechtmäßige Veränderung personenbezogener Daten und der unbefugte Zugang zu solchen Daten. Genau diese beiden Elemente tauchen in der veröffentlichten Schilderung auf. Das bedeutet allerdings nicht, dass damit bereits ein Verstoß gegen Art. 32 DSGVO bewiesen wäre.
Eine Datenschutzverletzung ist kein automatischer Beweis für unzureichende Sicherheitsmaßnahmen. Auch ein gut geschütztes System kann angegriffen werden. Entscheidend ist, ob die vor dem Vorfall bestehenden technischen und organisatorischen Maßnahmen angesichts des konkreten Risikos angemessen waren und ob sie regelmäßig überprüft und weiterentwickelt wurden. Diese Prüfung hat die AEPD in dem veröffentlichten Beitrag gerade noch nicht abgeschlossen.
Daneben ist Art. 5 Abs. 1 lit. f) DSGVO relevant. Der Grundsatz der Integrität und Vertraulichkeit verlangt einen angemessenen Schutz personenbezogener Daten vor unbefugter oder unrechtmäßiger Verarbeitung sowie vor unbeabsichtigtem Verlust, Zerstörung oder Schädigung. Art. 24 Abs. 1 DSGVO ergänzt dies organisatorisch. Der Verantwortliche muss geeignete Maßnahmen umsetzen und sie erforderlichenfalls überprüfen und aktualisieren.
Datenschutz & KI bedeutet deshalb auch: Risiken neu bewerten
Die spannendste Aussage der AEPD betrifft nicht den konkreten Angriff, sondern die Risikoanalyse. Nach ihrer Einschätzung sollten Angriffe, die durch KI unterstützt oder durch KI Agenten ausgeführt werden, ausdrücklich in die Risikobetrachtung aufgenommen werden. Eine bloße Sammelbezeichnung wie Malware, Phishing oder unbefugter Zugriff kann zu grob sein, wenn die Automatisierung Eintrittswahrscheinlichkeit, Geschwindigkeit oder Reichweite eines Vorfalls wesentlich verändert.
Das passt zum risikobasierten Ansatz der DSGVO. Art. 32 DSGVO verlangt keine starre Liste von Sicherheitsmaßnahmen. Das Unternehmen muss vielmehr verstehen, welche Risiken seine konkrete Verarbeitung mit sich bringt und welche Schutzmaßnahmen dazu passen. Wenn sich das Bedrohungsbild verändert, kann sich deshalb auch die Angemessenheit bestehender Maßnahmen verändern.
Für Unternehmen heißt das nicht, dass jede Risikoanalyse nun ein eigenes Kapitel mit spektakulären KI Szenarien braucht. Sie sollte aber nachvollziehbar beantworten, ob ein automatisierter Angreifer vorhandene Schwachstellen schneller ausnutzen, mehrere Systeme parallel prüfen oder erlangte Berechtigungen wesentlich schneller missbrauchen könnte als ein menschlicher Angreifer.
Wo bereits eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO besteht, ist zusätzlich Art. 35 Abs. 11 DSGVO einen Blick wert. Danach ist die Bewertung zumindest dann zu überprüfen, wenn sich das mit den Verarbeitungsvorgängen verbundene Risiko ändert. Ob ein konkreter KI Angriff eine solche Überprüfung zwingend auslöst, hängt vom Einzelfall ab. Als Prüfimpuls eignet sich ein verändertes Bedrohungsbild aber sehr wohl. Das ist meine rechtliche Einordnung und keine ausdrückliche Feststellung der AEPD in diesem Fall.
Das unterschätzte Risiko steckt oft in Identitäten und Berechtigungen
Besonders deutlich wird die AEPD bei digitalen Identitäten und Zugangsdaten. Ein KI Agent, der eine Benutzerkennung, einen API Schlüssel oder ein Token mit weitreichenden Rechten nutzen kann, arbeitet nicht in der Geschwindigkeit eines Menschen. Er kann verschiedene Dienste in kurzer Zeit ansprechen, Zugriffswege testen und vorhandene Rechte ausnutzen, bevor ein ungewöhnliches Verhalten bemerkt wird.
Für die Praxis ist das wichtiger als die Frage, welches Sprachmodell der Angreifer verwendet hat. Ein Unternehmen kann das fremde KI System regelmäßig nicht kontrollieren. Es kann aber kontrollieren, welche eigenen Konten existieren, welche Rechte diese Konten besitzen, wie lange Tokens gültig sind, ob Service Konten überprivilegiert sind und wie schnell kompromittierte Zugänge gesperrt werden können.
Typische Berührungspunkte gibt es fast überall. Betroffen sein können Kundenportale, CRM Systeme, ERP und Buchhaltung, Cloud Plattformen, Shop Systeme, Personalsoftware, Support Lösungen, technische Schnittstellen und externe Administrationszugänge. Besonders kritisch sind Konten, die aus Bequemlichkeit dauerhaft weitreichende Rechte besitzen oder von mehreren Systemen gleichzeitig genutzt werden.
Wenn der Angriff automatisiert ist, darf die Abwehr nicht nur manuell sein
Der zweite große Praxispunkt ist die Reaktionsgeschwindigkeit. Viele Incident Abläufe sind organisatorisch solide, aber langsam. Ein Alarm wird erzeugt, ein Mitarbeiter prüft ihn, ein Ticket wird eröffnet, ein Verantwortlicher informiert, eine Freigabe eingeholt und anschließend ein Konto gesperrt. Bei einem normalen Vorfall kann das funktionieren. Bei einem Agenten, der parallel mehrere Wege ausprobiert, können wenige zusätzliche Minuten einen erheblichen Unterschied machen.
Die AEPD formuliert deshalb klar, dass Sicherheit nicht ausschließlich von manueller Intervention abhängen darf. Menschliche Kontrolle bleibt erforderlich. Sie sollte aber durch Mechanismen unterstützt werden, die ungewöhnliche Aktivitäten schnell erkennen, Zugriffe begrenzen und bei Bedarf automatisiert eindämmen können.
In der Unternehmenspraxis kann das zum Beispiel bedeuten, Alarmierungen für privilegierte Konten schärfer zu konfigurieren, aktive Sitzungen zentral widerrufen zu können, besonders kritische API Zugänge schnell abzuschalten und klar festzulegen, wer bei einem Vorfall ohne langwierige Abstimmung handeln darf. Ob einzelne dieser Maßnahmen im konkreten AEPD Fall erforderlich gewesen wären, ist aus der Quelle nicht feststellbar. Sie sind allgemeine Umsetzungsbeispiele für das von der Behörde beschriebene Risiko.
Und dann läuft die 72 Stunden Uhr
Sobald personenbezogene Daten betroffen sind, endet der Vorfall nicht bei der IT. Art. 33 Abs. 1 DSGVO verlangt, dass der Verantwortliche eine Verletzung des Schutzes personenbezogener Daten spätestens innerhalb von 72 Stunden nach Bekanntwerden an die zuständige Aufsichtsbehörde meldet. Eine Meldung ist nur dann nicht erforderlich, wenn die Verletzung voraussichtlich kein Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt.
Der konkrete AEPD Beitrag sagt nicht, wann die betroffene Organisation den Vorfall entdeckt hat, wann sie ihn bewertet hat und ob die Meldung innerhalb dieser Frist erfolgte. Daraus lässt sich also keine Aussage über die Rechtmäßigkeit ihres Meldeprozesses ableiten.
Für andere Unternehmen ist der Zusammenhang dennoch wichtig. Je schneller und komplexer ein Angriff abläuft, desto schwieriger kann es sein, innerhalb kurzer Zeit festzustellen, welche Systeme, Daten und Personen betroffen sind. Deshalb gehören technische Protokollierung, klare Eskalationswege und ein eingeübter Breach Prozess unmittelbar zusammen.
Ergibt die Bewertung ein hohes Risiko für die betroffenen Personen, kann zusätzlich Art. 34 Abs. 1 DSGVO greifen. Dann müssen die Betroffenen grundsätzlich unverzüglich informiert werden. Ob diese Schwelle im veröffentlichten Fall erreicht wurde, ist nicht ersichtlich.
Datenschutzverletzung: Was Unternehmen in den ersten 72 Stunden organisieren und prüfen müssen.
Was Sie im Unternehmen konkret auf den Tisch legen sollten
Der Fall ist kein Anlass für hektische Sonderprojekte. Er ist aber ein guter Anlass für einen kurzen Realitätscheck. Dabei sollte nicht nur der Datenschutzbeauftragte auf eine alte TOM Liste schauen. Datenschutz, IT, Informationssicherheit, Einkauf und die jeweils verantwortlichen Fachbereiche müssen gemeinsam prüfen, ob die dokumentierten Schutzmaßnahmen tatsächlich zur heutigen technischen Umgebung passen.
Prozesse
Prüfen Sie Ihren Prozess für Sicherheitsvorfälle und Datenschutzverletzungen. Wer erkennt einen möglichen Vorfall, wer entscheidet über die datenschutzrechtliche Relevanz, wer kann Konten oder Tokens sperren und wer gibt eine Meldung nach Art. 33 DSGVO frei? Entscheidend ist nicht nur, dass diese Rollen auf Papier existieren. Entscheidend ist, ob sie auch abends, am Wochenende und unter Zeitdruck funktionieren.
Systeme und Zugänge
Erstellen Sie für kritische Verarbeitungen einen Überblick über Anwendungen, Administrationskonten, Service Konten, API Schlüssel, Tokens und externe Zugänge. Prüfen Sie, ob die Rechte tatsächlich auf das notwendige Maß begrenzt sind. Ein technisch sauberer Angriffsschutz verliert viel Wirkung, wenn ein einzelnes kompromittiertes Konto zu viele Systeme und Daten erreichen kann.
Verträge und Dienstleister
Bei Auftragsverarbeitern kommt Art. 33 Abs. 2 DSGVO hinzu. Der Auftragsverarbeiter muss den Verantwortlichen nach Bekanntwerden einer Datenschutzverletzung unverzüglich informieren. In Verträgen und operativen Abläufen sollte deshalb nicht nur abstrakt stehen, dass Vorfälle gemeldet werden. Es sollte klar sein, welcher Ansprechpartner wann informiert wird, welche Informationen geliefert werden und wie schnell technische Nachfragen beantwortet werden können.
Dokumentation
Nehmen Sie die Risikoanalyse, die TOM Dokumentation, vorhandene Sicherheitskonzepte, das Verzeichnis der Verarbeitungstätigkeiten und gegebenenfalls Datenschutz-Folgenabschätzungen in die Prüfung auf. Eine gute Dokumentation muss nicht jede denkbare Angriffstechnik vorhersehen. Sie sollte aber zeigen, dass das Unternehmen Risiken regelmäßig überprüft und nachvollziehbar auf Veränderungen reagiert.
Zuständigkeiten
Legen Sie fest, wer fachlich für Risikoänderungen verantwortlich ist. Der Datenschutzbeauftragte berät und überwacht. Die Entscheidung über technische und organisatorische Maßnahmen liegt beim Verantwortlichen. Die IT kann technische Maßnahmen betreiben. Informationssicherheit kann Bedrohungen bewerten. Einkauf und Vendor Management müssen sicherstellen, dass kritische Dienstleister in den Breach Prozess eingebunden sind. Wenn diese Zuständigkeiten nicht zusammenspielen, wird aus einem schnellen technischen Angriff schnell ein langsames organisatorisches Problem.
Pflicht, Empfehlung oder Vorsorge: Was jetzt wirklich zu tun ist
Zwingender Handlungsbedarf Art. 32 DSGVO verlangt bereits heute ein risikoadäquates Sicherheitsniveau. Unternehmen müssen daher prüfen und nachweisen können, dass ihre technischen und organisatorischen Maßnahmen zum aktuellen Risiko passen. Ebenso zwingend ist ein belastbarer Prozess für Art. 33 DSGVO. Berechtigungen, Incident Zuständigkeiten und die Einbindung von Auftragsverarbeitern dürfen nicht nur theoretisch funktionieren.
Empfehlenswerte Maßnahmen Ergänzen Sie Ihre Risikoanalyse ausdrücklich um KI unterstützte und agentische Angriffe. Testen Sie, wie schnell privilegierte Konten, Sessions und Tokens gesperrt werden können. Prüfen Sie Anomalieerkennung, Schwachstellenmanagement, Logging und die Reaktionsfähigkeit kritischer Dienstleister. Diese Schritte setzen die Hinweise der AEPD praktisch um, ohne zu behaupten, dass eine bestimmte Einzelmaßnahme im veröffentlichten Fall gefehlt habe.
Vorsorgliche Reifegradmaßnahmen Für besonders sensible oder komplexe Umgebungen können Übungen mit automatisiertem Angriffsverhalten, kurzlebige Berechtigungen, zusätzliche Freigaben für kritische Aktionen und stärker automatisierte Eindämmung sinnvoll sein. Solche Maßnahmen sind nicht pauschal für jedes Unternehmen vorgeschrieben. Sie können aber helfen, wenn die mögliche Schadensreichweite besonders hoch ist.
Die DSGVO braucht für KI Agenten keine neue Sicherheitsnorm. Art. 32 DSGVO ist bewusst offen formuliert. Das Unternehmen muss Risiken verstehen, geeignete Maßnahmen treffen und deren Wirksamkeit regelmäßig überprüfen. Genau deshalb kann dieselbe Norm heute zu anderen praktischen Maßnahmen führen als noch vor einigen Jahren.
Das Besondere an dem AEPD Fall ist nicht, dass künstliche Intelligenz plötzlich eine völlig neue Form des Cyberangriffs erfunden hätte. Bemerkenswert ist, dass bekannte Angriffsschritte in einer neuen Geschwindigkeit und mit höherer Autonomie miteinander verbunden werden können. Wer seine Sicherheit noch auf menschliche Reaktionsgeschwindigkeit ausrichtet, könnte deshalb organisatorisch zu spät kommen.
Für Geschäftsführer und Datenschutzverantwortliche lautet die pragmatische Frage daher nicht: Haben wir irgendeine KI Richtlinie? Die bessere Frage lautet: Würden wir einen automatisierten Missbrauch unserer Zugänge schnell genug erkennen, eindämmen und datenschutzrechtlich bewerten?
FAQ: Datenschutz, KI und Datenschutzverletzungen
Ist jeder Cyberangriff automatisch ein Verstoß gegen die DSGVO?
Nein. Ein erfolgreicher Cyberangriff oder eine Datenschutzverletzung beweist für sich allein noch keinen Verstoß gegen Art. 32 DSGVO. Entscheidend ist, ob der Verantwortliche oder Auftragsverarbeiter vor dem Vorfall ein dem Risiko angemessenes Sicherheitsniveau eingerichtet hatte. Dazu gehören technische und organisatorische Maßnahmen, deren Auswahl sich nach dem Stand der Technik, den Verarbeitungsvorgängen und den Risiken für die betroffenen Personen richtet. Nach einem Vorfall wird deshalb nicht nur gefragt, ob Daten betroffen waren. Es wird auch geprüft, welche Schutzmaßnahmen bestanden, ob bekannte Schwachstellen angemessen behandelt wurden, wie Berechtigungen ausgestaltet waren und ob die Maßnahmen regelmäßig überprüft wurden.
Muss jeder Datenschutzvorfall innerhalb von 72 Stunden gemeldet werden?
Nein. Art. 33 Abs. 1 DSGVO verlangt eine Meldung an die zuständige Aufsichtsbehörde, wenn eine Verletzung des Schutzes personenbezogener Daten voraussichtlich ein Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt. Besteht voraussichtlich kein solches Risiko, ist eine Meldung nicht erforderlich. Die Bewertung muss trotzdem nachvollziehbar sein. Wird gemeldet, muss dies spätestens innerhalb von 72 Stunden nach Bekanntwerden erfolgen. Ein Unternehmen sollte die Bewertung unmittelbar beginnen.
Die DSGVO nennt für Art. 32 DSGVO keinen festen Jahresrhythmus. Art. 32 Abs. 1 lit. d) DSGVO verlangt jedoch ein Verfahren zur regelmäßigen Überprüfung, Bewertung und Evaluierung der Wirksamkeit der Sicherheitsmaßnahmen. Zusätzlich verpflichtet Art. 24 Abs. 1 DSGVO den Verantwortlichen dazu, Maßnahmen erforderlichenfalls zu überprüfen und zu aktualisieren. Ein fester jährlicher Review kann organisatorisch sinnvoll sein. Er ersetzt aber keine anlassbezogene Prüfung, wenn sich Systeme, Verarbeitungsvorgänge, Dienstleister oder die Bedrohungslage wesentlich verändern.
Was sollte in einer Risikoanalyse zu KI gestützten Angriffen stehen?
Die Risikoanalyse sollte nicht nur das Schlagwort „KI Angriff“ enthalten. Sie sollte beschreiben, was sich durch Automatisierung praktisch ändert. Dazu können eine höhere Angriffsgeschwindigkeit, parallele Zugriffsversuche, schnellere Ausnutzung vorhandener Berechtigungen und eine größere Reichweite bei kompromittierten Konten gehören. Anschließend ist zu prüfen, ob vorhandene Maßnahmen wie Berechtigungsbegrenzung, Anomalieerkennung, Logging, Schwachstellenmanagement und Incident Response mit dieser Dynamik umgehen können. Die konkrete Tiefe hängt von den verarbeiteten Daten und der technischen Umgebung ab.
Nach Art. 33 Abs. 2 DSGVO muss ein Auftragsverarbeiter den Verantwortlichen nach Bekanntwerden einer Verletzung des Schutzes personenbezogener Daten unverzüglich informieren. Für den Verantwortlichen ist diese Information entscheidend, weil seine eigene Meldefrist nach Art. 33 Abs. 1 DSGVO weiterläuft. Deshalb sollten Auftragsverarbeitungsverträge und Incident Prozesse festlegen, wie Vorfälle eskaliert werden, welche Ansprechpartner erreichbar sind und welche Informationen der Dienstleister schnell bereitstellen muss. Eine rein formale Vertragsklausel reicht praktisch wenig, wenn im Ernstfall niemand weiß, wen er kontaktieren soll.
Muss ein Unternehmen wegen KI Angriffen eine neue Datenschutz-Folgenabschätzung durchführen?
Nicht automatisch. Eine Datenschutz Folgenabschätzung nach Art. 35 DSGVO ist nur für Verarbeitungen erforderlich, die voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge haben. Besteht bereits eine Datenschutz-Folgenabschätzung, verlangt Art. 35 Abs. 11 DSGVO eine Überprüfung zumindest dann, wenn sich das mit den Verarbeitungsvorgängen verbundene Risiko ändert. Ein verändertes Bedrohungsbild durch agentische Angriffe kann daher Anlass für einen Review sein. Ob eine neue oder aktualisierte Datenschutz Folgenabschätzung tatsächlich erforderlich ist, hängt vom konkreten Verarbeitungsvorgang und dessen Risiko ab.
Autorin Daniela Frank, LL.B.
Wirtschaftsjuristin, seit 2019 zertifizierte Datenschutzbeauftragte (TÜV-Süd), seit 2026 Datenschutzauditorin GDD cert. EU, jahrelange Erfahrung als Datenschutzbeauftrage sowohl im nicht-öffentlichen also auch im öffentlichen Bereich.
Dieser Beitrag stellt eine allgemeine fachliche Darstellung dar und ersetzt keine rechtliche Beratung im konkreten Einzelfall.