Autorenname: Daniela Frank

Wirtschaftsjuristin, seit 2019 zertifizierte Datenschutzbeauftragte (TÜV-Süd), seit 2026 Datenschutzauditorin GDD cert. EU, jahrelange Erfahrung als Datenschutzbeauftrage sowohl im nicht-öffentlichen also auch im öffentlichen Bereich.

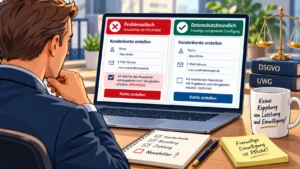
Illustration zur Newsletter-Einwilligung nach der DSGVO. Ein Mitarbeiter vergleicht auf einem Laptop zwei Registrierungsformulare: eine verpflichtende Newsletter-Anmeldung und eine freiwillige, getrennte Einwilligung.

Newsletter nur gegen Kundenkonto? Wann eine Einwilligung unfreiwillig ist

Ein Online-Shop koppelte die Bestätigung eines Kundenkontos mit der Zustimmung zu Werbenewslettern. Das OLG München hielt die Gestaltung für unzulässig. Was Unternehmen daraus für Registrierungen, Einwilligungen und andere digitale Angebote lernen können. Der Klick auf „Bestätigen“ kann rechtlich teuer werden Ein Kunde möchte in einem Online-Shop einkaufen. Er registriert sich und erhält eine E-Mail mit

Newsletter nur gegen Kundenkonto? Wann eine Einwilligung unfreiwillig ist Weiterlesen »
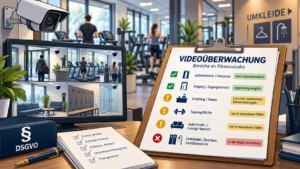
Illustration zur Videoüberwachung im Fitnessstudio mit Überwachungsmonitor und Checkliste zur datenschutzrechtlichen Bewertung verschiedener Bereiche.

Videoüberwachung im Fitnessstudio: Warum „Sicherheit“ allein keine Kamera rechtfertigt

Die Datenschutzkonferenz zieht die Hürden für Kameras in Fitnessstudios deutlich enger, als viele Betreiber erwarten dürften. Entscheidend sind ein konkret belegter Zweck, mildere Mittel und eine saubere Interessenabwägung. Besonders Trainingsflächen und personallose Betriebsmodelle bleiben datenschutzrechtlich heikel. Ausgangspunkt ist die Orientierungshilfe vom 01.09.2026 der Datenschutzkonferenz zur Videoüberwachung in Fitnessstudios. Das Dokument ist ausdrücklich als „ENTWURF“ gekennzeichnet.

Videoüberwachung im Fitnessstudio: Warum „Sicherheit“ allein keine Kamera rechtfertigt Weiterlesen »

Comicartige Büroillustration zum Thema Datenschutz und KI: Ein KI Agent greift auf Unternehmensdaten am Bildschirm zu, während Checklisten und Fachordner auf notwendige Schutzmaßnahmen hinweisen.

Datenschutz & KI: Wenn der Angreifer plötzlich mit Maschinengeschwindigkeit arbeitet

Die spanische Datenschutzaufsicht AEPD hat erstmals eine Datenschutzverletzung veröffentlicht, bei der ein KI Agent verschiedene Phasen eines Angriffs weitgehend selbstständig ausgeführt haben soll. Der Fall zeigt vor allem eines: Beim Datenschutz mit KI verändert sich nicht der Maßstab der DSGVO, wohl aber die Geschwindigkeit und Reichweite des Risikos. Ein Cyberangriff bekommt plötzlich einen eigenen Takt

Datenschutz & KI: Wenn der Angreifer plötzlich mit Maschinengeschwindigkeit arbeitet Weiterlesen »

Illustration im leichten Comic Stil mit einem Löschantrag auf einem Schreibtisch. „Daten löschen“ ist als erledigt markiert, „Betroffene informieren“ steht noch offen.

Gelöscht ist noch nicht erledigt: Was Unternehmen bei Löschanträgen leicht übersehen

Ein Löschantrag ist mehr als eine technische Aufgabe. Der Fall EXTIA zeigt, warum Unternehmen neben der eigentlichen Löschung auch Fristen, Rückmeldung und Nachweis beherrschen müssen. Stellen Sie sich vor, ein Bewerber bittet um Löschung seiner Daten. Ihr System entfernt den Datensatz automatisch. Technisch ist das Ziel erreicht. Ist der Antrag damit erledigt? Genau an dieser

Gelöscht ist noch nicht erledigt: Was Unternehmen bei Löschanträgen leicht übersehen Weiterlesen »

Werbewiderspruch in einer App wird gespeichert, erreicht aber wegen einer unterbrochenen Systemverbindung das CRM nicht und Werbung läuft weiter.

Werbung und Datenschutz: Warum ein Widerspruch im CRM wirklich ankommen muss

Ein ausgeschalteter Werbeschalter genügt nicht, wenn das versendende CRM die Entscheidung nicht übernimmt. Eine italienische Aufsichtsentscheidung zeigt, wie aus einer einzelnen Beschwerde, mindestens zehn unerwünschten Nachrichten und einem Systembruch ein Bußgeld von 5.508.000 Euro wurde. Ein Kunde schaltet Werbung in einer App aus. Er meldet sich zusätzlich beim Kundenservice. Trotzdem erscheinen weiter kommerzielle Nachrichten. Was

Werbung und Datenschutz: Warum ein Widerspruch im CRM wirklich ankommen muss Weiterlesen »

Automatisiertes Entscheidungssystem bewertet Personen anhand von Daten – Symbolbild zu Algorithmen, Profiling und Art. 22 DSGVO.

Profiling und Datenschutz: Wenn der Algorithmus allein entscheidet

Ein Unternehmen setzt Software ein, die Kundenbewertungen automatisch auswertet und bei einem schlechten Ergebnis den Zugang sperrt. Kein Mitarbeiter schaut sich den Einzelfall an, keiner prüft, ob die Bewertung fair zustande gekommen ist. Die Software entscheidet, das System setzt die Entscheidung um, fertig. Genau ein solches Vorgehen hat die niederländische Datenschutzbehörde Uber jetzt mit einem

Profiling und Datenschutz: Wenn der Algorithmus allein entscheidet Weiterlesen »

Datenschutzbeauftragter im Interessenkonflikt zwischen unabhängiger Kontrolle und eigenen Entscheidungen

Datenschutzbeauftragter im Interessenkonflikt: Wenn er gegen sich selbst ermitteln müsste

Ein Unternehmen mit rund 80 Mitarbeitern bestellt seinen IT-Leiter zum internen Datenschutzbeauftragten. Die Überlegung klingt zunächst vernünftig: Er kennt die Systeme am besten, weiß, wo welche Daten liegen, und spart dem Unternehmen die Kosten für eine externe Benennung. Ein Jahr später kommt es zu einem Sicherheitsvorfall bei der Protokollierung von Mitarbeiterzugriffen. Es stellt sich die

Datenschutzbeauftragter im Interessenkonflikt: Wenn er gegen sich selbst ermitteln müsste Weiterlesen »

Drohne Datenschutz

Datenschutzkonforme Drohnen

Warum ein Drohnenfoto im Immobilieninserat zum Datenschutzproblem wurde Drohnenbilder wirken professionell, modern und verkaufsstark. Genau deshalb landen sie heute schnell in Exposés, auf Immobilienplattformen oder in Social Media. Der Fall der Datenschutzbehörde aus Österreich zeigt aber: Das eigentliche Risiko liegt oft nicht im Drohnenflug selbst, sondern in der ungeprüften Veröffentlichung des Materials. Denn was hier

Datenschutzkonforme Drohnen Weiterlesen »

Warnung vor unsicheren Anmeldedaten Zugangsdaten per E-Mail

10.000 Euro für Zugangsdaten per E-Mail: Was Sie aus dem „Excom-Bußgeld“ über die DSGVO lernen können

Ein Kunde erhält eine E-Mail seines Telekommunikationsanbieters mit neuen Zugangsdaten zum Kundenportal – Benutzername und Passwort gleich mitgeliefert, im Klartext, ohne besonderen Schutz. Genau daraus wurde ein Datenschutzfall. Nicht, weil nachweislich ein Angreifer zugriff. Sondern weil die Organisation hinter diesem Versand erkennbar keinen tragfähigen Sicherheitsprozess hatte. Die spanische Datenschutzbehörde AEPD hat daraus ein Bußgeld gemacht – und für Unternehmen eine ziemlich wichtige Lektion.

10.000 Euro für Zugangsdaten per E-Mail: Was Sie aus dem „Excom-Bußgeld“ über die DSGVO lernen können Weiterlesen »

BGH Auftragsverarbeitung Löschung von Daten

BGH zur Auftragsverarbeitung: Unternehmen haften auch nach Vertragsende der Auftragsverarbeitung für nicht gelöschte personenbezogene Daten

Mit Urteil vom 11.11.2025 hat der BGH (Az.: VI ZR 396/24) die Verantwortlichkeit von Unternehmen beim Ende einer Auftragsverarbeitung deutlich geschärft: Wer personenbezogene Daten an einen Dienstleister auslagert, bleibt auch nach Vertragsende in der Pflicht. Entscheidend ist nicht nur, dass vertraglich eine Löschung vereinbart wurde, sondern dass die Löschung oder Rückgabe der Daten tatsächlich sichergestellt

BGH zur Auftragsverarbeitung: Unternehmen haften auch nach Vertragsende der Auftragsverarbeitung für nicht gelöschte personenbezogene Daten Weiterlesen »

Warenkorb
Nach oben scrollen
Cookie Consent mit Real Cookie Banner