Ein Löschantrag ist mehr als eine technische Aufgabe. Der Fall EXTIA zeigt, warum Unternehmen neben der eigentlichen Löschung auch Fristen, Rückmeldung und Nachweis beherrschen müssen.
Stellen Sie sich vor, ein Bewerber bittet um Löschung seiner Daten. Ihr System entfernt den Datensatz automatisch. Technisch ist das Ziel erreicht. Ist der Antrag damit erledigt?
Genau an dieser Stelle wird Datenschutz in der Praxis häufig unterschätzt. Die DSGVO verlangt nicht nur, dass personenbezogene Daten gelöscht werden, wenn die Voraussetzungen dafür vorliegen. Wer ein Betroffenenrecht ausübt, muss auch erfahren, was mit seinem Antrag geschehen ist. Technische Umsetzung und Kommunikation gehören zusammen.
Wie teuer eine Lücke zwischen diesen beiden Aufgaben werden kann, zeigt eine aktuelle Entscheidung der französischen Datenschutzaufsicht CNIL. Gegen das Beratungsunternehmen EXTIA verhängte sie ein Bußgeld von 300.000 Euro.
Die CNIL stellte in der Sanktionsentscheidung vom 21.07.2026, Nr. SAN-2026-010 Verstöße gegen Art. 12 DSGVO und Art. 17 DSGVO fest. Für Unternehmen ist daran weniger die Branche interessant als die organisatorische Schwachstelle dahinter: Ein Recht kann technisch umgesetzt sein und trotzdem unzureichend bearbeitet werden.
Ein Fall, der mit Bewerberdaten begann und weit darüber hinausgeht
EXTIA ist ein französisches Beratungsunternehmen aus den Bereichen Informatik und Engineering. Das Unternehmen verarbeitet im Recruiting große Mengen an Bewerberdaten. Im Jahr 2024 gingen dort 28.322 Bewerbungen und 265 Löschanträge ein. Die Löschanträge stammten fast ausschließlich von früheren Bewerbern.
Ausgangspunkt des Verfahrens waren mehrere Beschwerden ehemaliger Mitarbeiter und Bewerber. Die CNIL hatte EXTIA bereits 2024 zweimal auf Pflichten beim Umgang mit Betroffenenrechten hingewiesen. Im April 2025 folgte eine Kontrolle vor Ort.
Nach der abschließenden Bewertung der CNIL waren 204 der 265 Löschanträge aus dem Jahr 2024 nicht ordnungsgemäß behandelt worden. Zwölf Anträge waren nicht bearbeitet worden. Bei 166 Anträgen fehlte eine Rückmeldung an die betroffene Person. Bei 26 Löschanträgen kam die Antwort verspätet. Zusätzlich wurde eine Auskunftsanfrage erst nach mehr als einem Jahr beantwortet.
Diese Zahlen sind auffällig. Der eigentliche Praxiswert der Entscheidung liegt aber nicht in der Menge der Anträge. Entscheidend ist die Frage, wie ein Unternehmen einen individuellen Antrag organisatorisch vom Eingang bis zum Abschluss führt.
Die eigentliche Falle: Löschen und Antworten sind zwei verschiedene Pflichten
Bei einem Löschantrag laufen mindestens zwei rechtliche Anforderungen nebeneinander.
Art. 17 Abs. 1 DSGVO regelt das Recht auf Löschung. Liegt einer der dort genannten Gründe vor, muss der Verantwortliche die betreffenden personenbezogenen Daten unverzüglich löschen. Das kann zum Beispiel der Fall sein, wenn die Daten für den ursprünglichen Zweck nicht mehr erforderlich sind oder eine Einwilligung widerrufen wurde und keine andere Rechtsgrundlage für die Verarbeitung besteht.
Art. 12 Abs. 3 DSGVO regelt dagegen die Kommunikation über einen Betroffenenantrag. Der Verantwortliche muss die betroffene Person unverzüglich und grundsätzlich spätestens innerhalb eines Monats nach Eingang des Antrags darüber informieren, welche Maßnahmen ergriffen wurden.
Bei komplexen oder zahlreichen Anträgen kann diese Frist unter den Voraussetzungen des Art. 12 Abs. 3 DSGVO um zwei weitere Monate verlängert werden. Auch dann darf das Unternehmen nicht einfach schweigen. Die betroffene Person muss innerhalb des ersten Monats über die Verlängerung und die Gründe dafür informiert werden.
Das klingt zunächst nach einer juristischen Feinheit. Für den Unternehmensalltag ist die Trennung jedoch entscheidend. Ein Löschlauf in einer Datenbank beantwortet keine E Mail. Eine automatische Speicherfrist dokumentiert nicht, dass ein konkreter Antrag geprüft wurde. Und ein gelöschter Datensatz zeigt noch nicht, ob andere Systeme, Archive oder Dienstleister einbezogen wurden.
Praxisgedanke: Die technische Löschung beantwortet die Frage „Sind die Daten weg?“. Der Betroffenenprozess muss zusätzlich beantworten: „Was wurde geprüft, was wurde entschieden und was wurde der betroffenen Person mitgeteilt?“
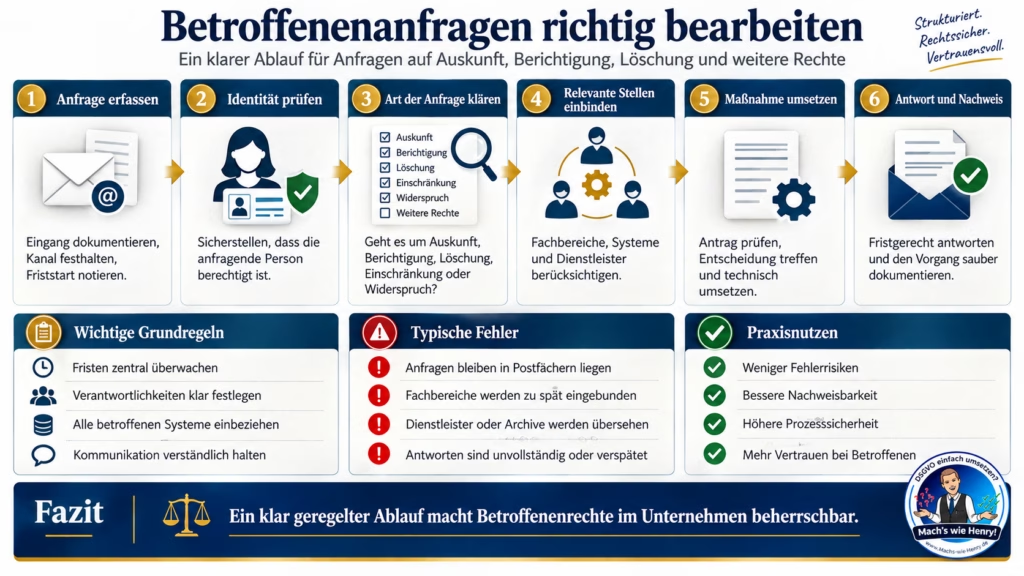
Betroffenenanfragen richtig bearbeiten: Ein klarer Prozess hilft, Fristen einzuhalten, zuständige Stellen einzubinden und die Bearbeitung nachvollziehbar zu dokumentieren.
Warum die automatische Löschung EXTIA nur teilweise half
EXTIA verteidigte sich unter anderem damit, dass bestimmte Bewerberdaten automatisch gelöscht worden seien. Nach Darstellung des Unternehmens sollten Daten nicht vorausgewählter Bewerber bereits nach 60 Tagen aus einer Bewerberdatenbank verschwinden.
Dieses Argument war nicht bedeutungslos. Die CNIL berücksichtigte die automatische Löschung bei der Frage, ob die Daten tatsächlich noch hätten gelöscht werden müssen. Dadurch verringerte sich der Umfang des eigenständigen Verstoßes gegen Art. 17 DSGVO.
Für Art. 12 DSGVO löste die automatische Löschung das Problem jedoch nicht. Auch wenn ein Datensatz bereits verschwunden war, blieb der konkrete Antrag einer Person ein Vorgang, auf den reagiert werden musste. Die betroffene Person musste erfahren, was mit ihrem Antrag geschehen war.
Das ist für Unternehmen eine wichtige Abgrenzung. Ein Löschkonzept regelt Lebenszyklen von Daten. Ein Prozess für Betroffenenrechte regelt individuelle Anliegen. Beide Prozesse können miteinander verbunden werden, dürfen aber nicht miteinander verwechselt werden.
Auch gute Technik scheitert an einem schlechten Übergang
Viele Datenschutzprobleme entstehen nicht, weil ein Unternehmen überhaupt keine Regeln hat. Sie entstehen an Schnittstellen. Eine Anfrage landet im Recruiting, die Daten liegen zusätzlich in einem CRM System, in einer Dateiablage und bei einem Dienstleister. Eine automatische Löschung greift in einem System, aber nicht in einem anderen. Oder die Löschung funktioniert, während niemand die Antwort an die betroffene Person übernimmt.
Genau deshalb sollten Geschäftsführer und Datenschutzverantwortliche Betroffenenrechte nicht als Aufgabe einer einzelnen Abteilung betrachten. Datenschutz kann den rechtlichen Rahmen vorgeben. Die tatsächliche Umsetzung hängt aber häufig von HR, IT, Kundenservice, Vertrieb, Fachabteilungen und gegebenenfalls externen Dienstleistern ab.
Ein belastbarer Prozess braucht deshalb einen klaren Eigentümer. Es muss feststehen, wer den Eingang erkennt, wer die Frist überwacht, wer die betroffenen Systeme ermittelt, wer die rechtliche Entscheidung trifft, wer technische Maßnahmen anstößt und wer die Antwort versendet.
Besonders schnell wird ein Löschantrag kompliziert, wenn gesetzliche Aufbewahrungspflichten oder mögliche Rechtsansprüche im Raum stehen. Dann kann eine vollständige Löschung tatsächlich ausscheiden.
Das bedeutet aber nicht, dass der Antrag mit dem Hinweis „Wir müssen die Daten aufbewahren“ erledigt ist. Art. 17 Abs. 3 DSGVO enthält Ausnahmen vom Recht auf Löschung. Ob eine Ausnahme greift, muss für den konkreten Datenbestand und den konkreten Zweck geprüft werden.
Die CNIL akzeptierte im EXTIA Verfahren den pauschalen Hinweis auf gesetzliche Aufbewahrungspflichten bei ehemaligen Mitarbeitern nicht als ausreichende Begründung. Entscheidend ist vielmehr, welche Daten aus welchem Grund noch benötigt werden. Andere Daten können gegebenenfalls trotzdem gelöscht werden.
Wenn einem Antrag ganz oder teilweise nicht entsprochen wird, kommt zusätzlich Art. 12 Abs. 4 DSGVO ins Spiel. Danach muss die betroffene Person grundsätzlich spätestens innerhalb eines Monats über die Gründe der Untätigkeit sowie über die Möglichkeit einer Beschwerde bei einer Aufsichtsbehörde und eines gerichtlichen Rechtsbehelfs informiert werden.
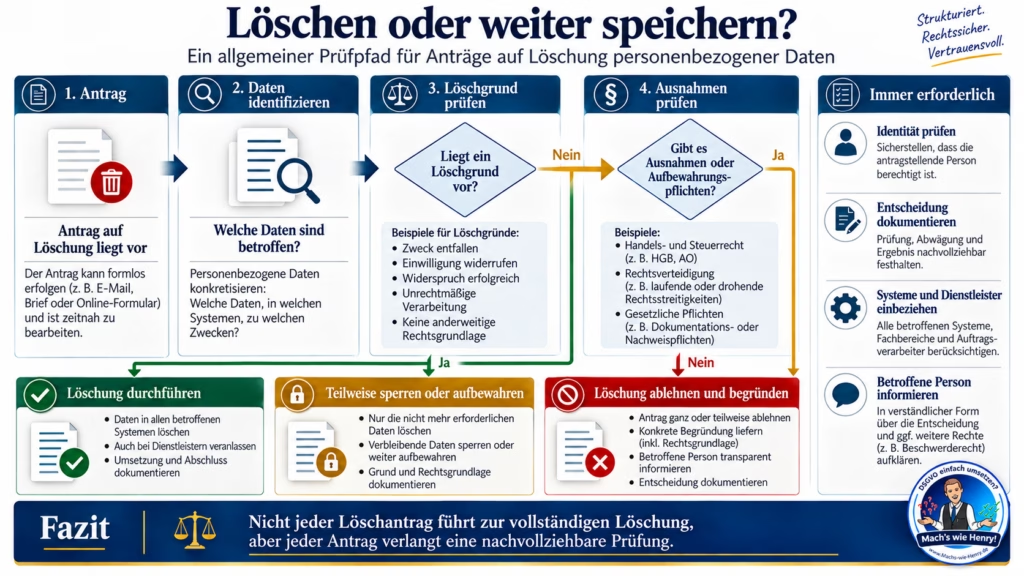
Entscheidungsbaum: Wann personenbezogene Daten gelöscht und wann sie weiter gespeichert werden dürfen.
Was Unternehmen jetzt konkret prüfen sollten
Der Fall lässt sich auf nahezu jedes Unternehmen übertragen, das Kunden, Bewerber, Mitarbeiter, Interessenten oder Nutzer verwaltet. Besonders wichtig sind fünf Fragen im Alltag:
Erkennen wir einen Betroffenenantrag unabhängig davon, ob er im Datenschutzpostfach, beim Kundenservice, im Vertrieb oder in HR eingeht?
Können wir für eine Person alle relevanten Systeme, Datenbestände und Dienstleister identifizieren?
Ist klar, wer innerhalb der gesetzlichen Frist entscheidet und wer die Antwort versendet?
Können wir begründen, warum einzelne Daten gelöscht, gesperrt oder weiter gespeichert werden?
Können wir den gesamten Vorgang später nachvollziehbar nachweisen?
Zwingend prüfen
Jede Betroffenenanfrage braucht ein Eingangsdatum, einen Verantwortlichen und eine Frist. Ohne diese drei Informationen lässt sich Art. 12 Abs. 3 DSGVO im Alltag kaum verlässlich beherrschen.
Bei Löschanträgen muss außerdem tatsächlich geprüft werden, welche Daten betroffen sind und ob ein Löschgrund nach Art. 17 Abs. 1 DSGVO vorliegt. Wird nicht oder nur teilweise gelöscht, müssen die Gründe sauber dokumentiert und der betroffenen Person verständlich mitgeteilt werden.
Wenn Dienstleister personenbezogene Daten im Auftrag verarbeiten, muss auch deren Unterstützung praktisch funktionieren. Ein Vertrag nach Art. 28 DSGVO hilft wenig, wenn im Ernstfall niemand weiß, wie eine Suche oder Löschung dort ausgelöst wird.
Empfehlenswert
Ein zentrales Register für Betroffenenanfragen schafft Überblick. Es sollte mindestens Eingang, Art des Rechts, zuständigen Bearbeiter, betroffene Systeme, Entscheidung, Umsetzungsstatus und Antwortdatum enthalten.
Ebenso sinnvoll sind automatische Erinnerungen vor Fristablauf, feste Textbausteine für typische Antworten und ein Systemverzeichnis, aus dem hervorgeht, wo Daten einer Person typischerweise zu finden sind.
Besonders aussagekräftig sind regelmäßige Praxistests mit einem internen Testdatensatz. Dabei sollte nicht nur kontrolliert werden, ob ein Löschknopf funktioniert, sondern ob der gesamte Weg vom Eingang bis zur Antwort nachvollziehbar durchläuft.
Zusätzliche Absicherung
Unternehmen mit vielen Betroffenenanfragen sollten auch Lastspitzen testen. Krankheit, Urlaub oder ein plötzlich erhöhtes Anfrageaufkommen dürfen nicht dazu führen, dass offene Fälle unsichtbar werden.
Außerdem lohnt sich ein Abgleich zwischen Datenschutzhinweisen, Standardmails und tatsächlicher Technik. Wenn ein System nach 60 Tagen löscht, eine automatisierte E Mail aber zwei Jahre Speicherdauer nennt, entstehen vermeidbare Widersprüche und Rückfragen.
Warum die Nachbesserung das Bußgeld nicht mehr verhindert hat
EXTIA besserte während des Verfahrens nach. Die CNIL verzichtete deshalb am Ende auf eine zusätzliche Anordnung, mit der das Unternehmen zu weiteren Maßnahmen hätte verpflichtet werden können.
Die bereits eingetretenen Verstöße waren damit aber nicht verschwunden. Für die Geldbuße berücksichtigte die CNIL unter anderem die Bedeutung der verletzten Betroffenenrechte, die Zahl der betroffenen Personen und den Umstand, dass EXTIA zuvor bereits zweimal an seine Pflichten erinnert worden war.
Die formation restreinte verhängte schließlich eine Geldbuße von 300.000 Euro und ordnete die Veröffentlichung der Entscheidung an. Nach zwei Jahren soll das Unternehmen in der veröffentlichten Entscheidung nicht mehr namentlich identifizierbar sein.
Die Entscheidung selbst weist darauf hin, dass innerhalb von zwei Monaten ab Zustellung ein Rechtsbehelf zum französischen Conseil d’État möglich ist. Ob EXTIA einen solchen Rechtsbehelf eingelegt hat, ist aus den ausgewerteten Quellen nicht ersichtlich.
Betroffenenrechte sind ein Prozess, keine Einzelaufgabe
Der Fall EXTIA zeigt einen typischen Denkfehler: Datenschutz ist nicht automatisch erledigt, wenn die gewünschte technische Maßnahme ausgeführt wurde. Bei einem individuellen Antrag muss auch der Weg dorthin beherrscht werden.
Ein gutes Unternehmen kann deshalb nicht nur sagen, dass Daten gelöscht werden. Es kann auch zeigen, wann der Antrag einging, welche Systeme geprüft wurden, warum eine Entscheidung getroffen wurde, wann die Maßnahme umgesetzt wurde und wann die betroffene Person eine verständliche Antwort erhalten hat. Die entscheidende Frage für die Praxis lautet damit: Wenn heute eine Löschanfrage irgendwo in Ihrem Unternehmen eingeht, können Sie ihren Weg bis zur abschließenden Antwort tatsächlich
Löschanträge in der Unternehmenspraxis
Muss ein Löschantrag immer vollständig erfüllt werden?
Nein. Art. 17 DSGVO enthält zwar ein Recht auf Löschung, dieses Recht gilt aber nicht uneingeschränkt. Art. 17 Abs. 3 DSGVO nennt Ausnahmen. Auch gesetzliche Pflichten oder die Notwendigkeit zur Geltendmachung, Ausübung oder Verteidigung von Rechtsansprüchen können relevant sein. Entscheidend ist eine konkrete Prüfung. Ein Unternehmen sollte deshalb nicht pauschal alles löschen, aber ebenso wenig pauschal alles behalten.
Wie schnell muss ein Unternehmen auf einen Löschantrag reagieren?
Nach Art. 12 Abs. 3 DSGVO muss die betroffene Person unverzüglich und spätestens innerhalb eines Monats nach Eingang des Antrags über die ergriffenen Maßnahmen informiert werden. Bei komplexen oder zahlreichen Anträgen kann die Frist um zwei weitere Monate verlängert werden. Die betroffene Person muss dann innerhalb des ersten Monats über die Verlängerung und ihre Gründe informiert werden.
Was gilt, wenn die Daten schon automatisch gelöscht wurden?
Auch dann sollte der konkrete Antrag als Betroffenenantrag bearbeitet und abgeschlossen werden. Die automatische Löschung kann dafür sorgen, dass materiell keine weiteren Daten mehr zu löschen sind. Sie ersetzt aber nicht die Pflicht, den Antrag zu prüfen und die betroffene Person über das Ergebnis zu informieren. Genau diese Trennung spielte im EXTIA Fall eine zentrale Rolle.
Darf ein Unternehmen bestimmte Daten trotz Löschantrags weiter speichern?
Ja, wenn hierfür eine tragfähige rechtliche Grundlage besteht. Das kann zum Beispiel bei gesetzlichen Aufbewahrungspflichten oder zur Verteidigung von Rechtsansprüchen der Fall sein. Häufig betrifft der Grund zur weiteren Speicherung aber nur bestimmte Dokumente oder Datenkategorien. Deshalb sollte getrennt geprüft werden, was weiter benötigt wird und was gelöscht werden kann.
Wo muss ein Unternehmen mit Betroffenenanfragen rechnen?
Nicht nur im Datenschutzpostfach. In der Praxis können Anfragen auch beim Kundenservice, im Vertrieb, in HR, über ein Kontaktformular oder über allgemeine E Mail Adressen eingehen. Unternehmen sollten deshalb klare Weiterleitungsregeln haben und Mitarbeiter an typischen Kontaktpunkten dafür sensibilisieren, solche Anfragen zu erkennen.
Was sollte bei einem Löschantrag dokumentiert werden?
Sinnvoll ist eine nachvollziehbare Fallakte. Sie sollte den Eingang, die Identitätsprüfung soweit erforderlich, die geprüften Systeme, die rechtliche Bewertung, die tatsächlich ergriffenen Maßnahmen, etwaige Gründe für eine weitere Speicherung und die Antwort an die betroffene Person abbilden. Das unterstützt zugleich die Rechenschaftspflicht aus Art. 5 Abs. 2 DSGVO.
Autorin Daniela Frank, LL.B.
Wirtschaftsjuristin, seit 2019 zertifizierte Datenschutzbeauftragte (TÜV-Süd), seit 2026 Datenschutzauditorin GDD cert. EU, jahrelange Erfahrung als Datenschutzbeauftrage sowohl im nicht-öffentlichen also auch im öffentlichen Bereich.
Dieser Beitrag stellt eine allgemeine fachliche Darstellung dar und ersetzt keine rechtliche Beratung im konkreten Einzelfall.