Rechenschaftspflicht – Datenschutz nicht nur einhalten, sondern auch nachweisen können
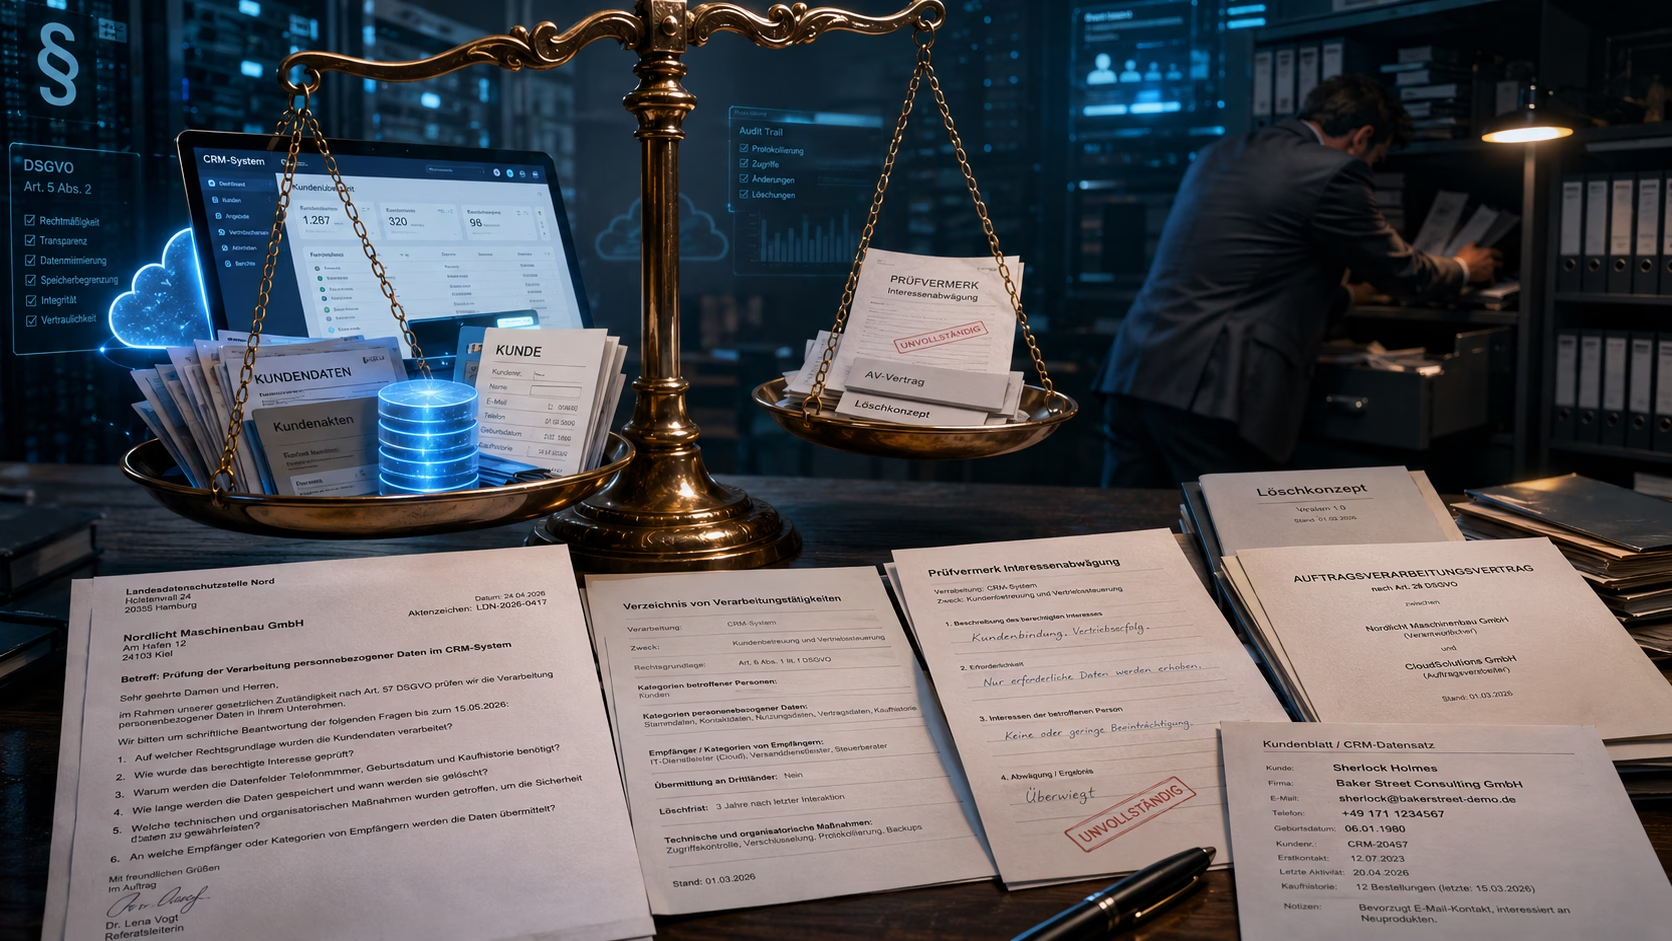
Ein mittelständisches Unternehmen führt ein neues cloudbasiertes CRM-System ein. Vor der Einführung wurde einiges besprochen: Die Geschäftsführung hat sich mit dem Anbieter beschäftigt, die IT hat die Sicherheitseinstellungen geprüft, der Vertriebsleiter war überzeugt, dass die Kundendaten für die vorgesehenen Zwecke genutzt werden dürfen. Eine Datenschutzinformation gibt es ebenfalls. Alles wirkt ordentlich.
Ein Jahr später beschwert sich ein ehemaliger Kunde bei der Aufsichtsbehörde. Diese fragt: Auf welcher Rechtsgrundlage wurden die Daten verarbeitet? Wie wurde das berechtigte Interesse geprüft? Warum werden genau diese Datenfelder benötigt? Wie lange werden die Daten gespeichert, und werden sie tatsächlich gelöscht?
Im Unternehmen beginnt die Suche – und niemand kann die Fragen mehr vollständig beantworten. Vielleicht war die Verarbeitung sogar datenschutzkonform. Das eigentliche Problem ist ein anderes: Das Unternehmen kann es nicht mehr belegen.
Art. 5 Abs. 2 DSGVO bestimmt, dass der Verantwortliche für die Einhaltung der Datenschutzgrundsätze aus Art. 5 Abs. 1 DSGVO verantwortlich ist und deren Einhaltung nachweisen können muss. Art. 24 Abs. 1 DSGVO führt diesen Gedanken weiter: Es müssen geeignete technische und organisatorische Maßnahmen getroffen werden, um sicherzustellen und nachweisen zu können, dass die Verarbeitung der DSGVO entspricht – und diese Maßnahmen sind bei Bedarf zu überprüfen und zu aktualisieren.
Der Begriff „Rechenschaft“ ist dabei etwas irreführend. Er bedeutet nicht, dass Unternehmen regelmäßig Berichte an eine Behörde schicken müssen. Es geht um zwei miteinander verbundene Pflichten: Verantwortung – dafür sorgen, dass personenbezogene Daten datenschutzkonform verarbeitet werden – und Nachweisfähigkeit – im Bedarfsfall zeigen können, dass und warum das gelungen ist. Das englische „accountability“ trifft den Gedanken oft besser: Datenschutz nicht nur passiv beachten, sondern aktiv organisieren, Entscheidungen treffen und wesentliche Überlegungen nachvollziehbar festhalten.
Wichtig dabei: Die DSGVO verlangt keine Dokumentation um jeden Preis. Sie arbeitet risikoorientiert. Ein Handwerksbetrieb mit 15 Mitarbeitern benötigt keine Datenschutzorganisation in derselben formalen Tiefe wie ein Konzern, der Millionen Kundenprofile verarbeitet. Art. 24 DSGVO verlangt „geeignete“ Maßnahmen, nicht möglichst umfangreiche. Für kleine und mittlere Unternehmen bedeutet Rechenschaftspflicht deshalb nicht: möglichst viel Papier produzieren. Sie bedeutet: die wichtigen Dinge so dokumentieren, dass sie später verstanden und nachgewiesen werden können.
Warum ein unterschriebener Vertrag oder ein volles Verzeichnis nicht reichen
Ein häufiger Irrtum besteht darin, die Rechenschaftspflicht mit dem Verzeichnis von Verarbeitungstätigkeiten (Art. 30 DSGVO) gleichzusetzen. Das Verzeichnis ist zweifellos zentral – es zeigt Zwecke, Kategorien, Empfänger und Löschfristen. Es beantwortet aber nicht automatisch alle Fragen. Steht dort „Rechtsgrundlage: Art. 6 Abs. 1 lit. f) DSGVO“, ist damit noch nicht dokumentiert, warum ein berechtigtes Interesse besteht und warum die Interessen der betroffenen Person nicht überwiegen. Steht dort „Löschfrist: drei Jahre“, ist nicht erkennbar, weshalb gerade drei Jahre angemessen sind.
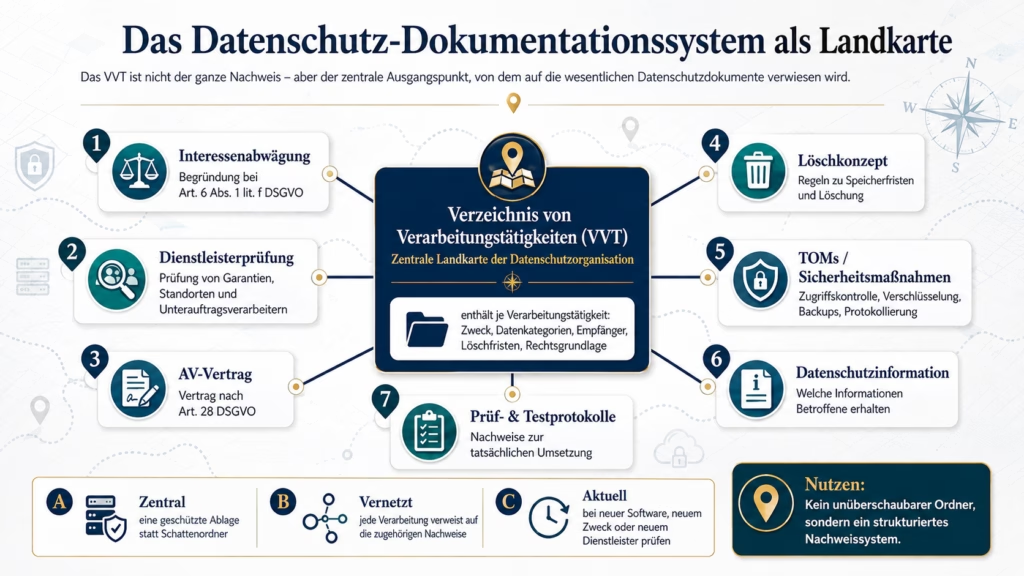
Das Verzeichnis eignet sich deshalb am besten als zentrale Landkarte der Datenschutzorganisation, aus der auf die eigentlichen Prüfungen – etwa eine dokumentierte Interessenabwägung oder eine Dienstleisterprüfung – verwiesen wird. So entsteht kein unüberschaubarer Ordner, sondern ein vernetztes System.
Dasselbe gilt für Auftragsverarbeiter: Ein unterschriebener Auftragsverarbeitungsvertrag beweist noch keine ordnungsgemäße Auftragsverarbeitung. Nach Art. 28 Abs. 1 DSGVO muss der Dienstleister hinreichende Garantien bieten – das setzt eine tatsächliche Prüfung von Sicherheitsmaßnahmen, Verarbeitungsorten und Unterauftragsverarbeitern voraus, die risikoorientiert ausfallen darf, aber stattfinden muss.
Das Verzeichnis von Verarbeitungstätigkeiten als zentrale Landkarte der Datenschutzorganisation: Es bündelt die wesentlichen Informationen zu einer Verarbeitung und verweist auf ergänzende Nachweise wie Interessenabwägungen, Dienstleisterprüfungen, Löschkonzepte, Sicherheitsmaßnahmen und Testprotokolle.
Entscheidungen dokumentieren, nicht nur Ergebnisse
Gerade bei Fragen mit Beurteilungsspielraum – etwa einer Interessenabwägung nach Art. 6 Abs. 1 lit. f) DSGVO – lohnt sich ein kurzer, strukturierter Prüfvermerk statt eines bloßen Verweises auf die Rechtsgrundlage. Hilfreich ist festzuhalten:
Was war die Fragestellung?
Welcher Sachverhalt lag vor?
Welche Argumente sprachen dafür und dagegen?
Welches Ergebnis wurde warum getroffen, und wann muss neu geprüft werden?
Das muss keine juristische Abhandlung sein – bei einfachen, risikoarmen Verarbeitungen genügen wenige präzise Absätze. Der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit hat dazu Anfang 2026 einen eigenen Fragenkatalog veröffentlicht, der genau durch diese Prüfschritte führt.
Ebenso wichtig: Planung und Umsetzung müssen zusammenpassen. Ein Löschkonzept, das nur auf dem Papier existiert, hilft wenig, wenn Lebensläufe oder Nutzerkonten in der Praxis doch nicht gelöscht werden. Zur Rechenschaftspflicht gehört deshalb auch, die tatsächliche Umsetzung stichprobenartig zu prüfen – etwa durch ein Prüfdatum, ein Testprotokoll oder einen Systemexport.
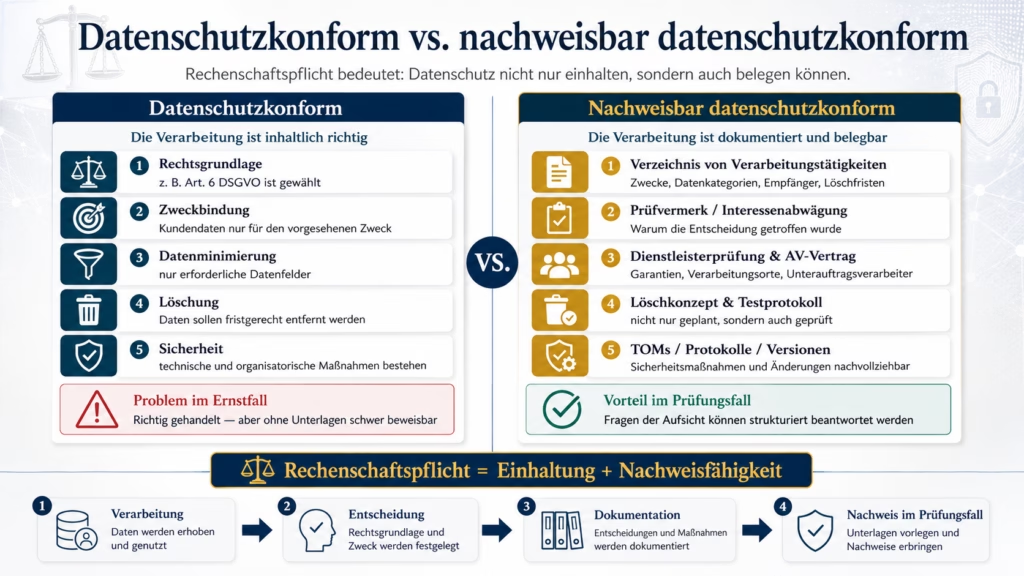
Rechenschaftspflicht nach DSGVO: Datenschutzkonformes Handeln allein reicht nicht aus. Unternehmen müssen ihre Entscheidungen und Maßnahmen so dokumentieren, dass die Einhaltung der Datenschutzvorgaben im Prüfungsfall nachvollziehbar belegt werden kann.
Warum das im Ernstfall entscheidend sein kann
Die Rechenschaftspflicht ist keine theoretische Formalie. Der Europäische Gerichtshof hat in der Rechtssache C-340/21 (Urt. v. 14.12.2023) klargestellt, dass ein erfolgreicher Cyberangriff allein nicht automatisch beweist, dass die Sicherheitsmaßnahmen eines Unternehmens ungeeignet waren – zugleich aber, dass der Verantwortliche in einem Schadensersatzverfahren die Beweislast dafür trägt, dass seine Maßnahmen nach Art. 32 DSGVO angemessen waren. In der Rechtssache C-687/21 (Urt. v. 25.1.2024, „MediaMarktSaturn“) hat der EuGH diesen Gedanken bestätigt: Auch eine versehentliche Offenlegung durch Mitarbeiter erlaubt nicht automatisch den Schluss, die Maßnahmen seien unzureichend gewesen – entscheidend ist, welche Nachweise der Verantwortliche vorlegen kann.
Auch das Bundesverwaltungsgericht hat in seinem Urteil vom 2. März 2022 (Az. 6 C 7.20) festgehalten, dass Art. 5 Abs. 2 DSGVO nicht nur eine Nachweispflicht gegenüber der Aufsichtsbehörde begründet, sondern eine echte Beweislastregel enthält. Für die Praxis heißt das: „Wir haben uns bestimmt datenschutzkonform verhalten“ ist eine deutlich schlechtere Ausgangsposition als eine zeitnah erstellte, nachvollziehbare Dokumentation.
Wie teuer das Fehlen einer solchen Dokumentation werden kann, zeigt ein Fall aus Griechenland: 2019 verhängte die dortige Aufsichtsbehörde gegen PricewaterhouseCoopers Business Solutions ein Bußgeld von 150.000 Euro – unter anderem, weil das Unternehmen die Einhaltung der Datenschutzgrundsätze nicht nachweisen konnte. Verstöße gegen die Grundsätze aus Art. 5 DSGVO gehören zur höheren Bußgeldkategorie des Art. 83 Abs. 5 DSGVO mit einem Rahmen bis zu 20 Millionen Euro beziehungsweise 4 Prozent des weltweiten Jahresumsatzes. Für ein kleines Unternehmen ist dabei nicht der theoretische Höchstbetrag der entscheidende Punkt, sondern dass eine nachvollziehbare Datenschutzorganisation Beanstandungen von vornherein vermeiden oder zumindest deren Folgen begrenzen kann.
So lässt sich das im Alltag umsetzen
In der Praxis bewährt sich ein schlankes System, das nicht für jede Vorschrift einen eigenen Ordner anlegt, sondern jede Verarbeitungstätigkeit zum Ausgangspunkt macht:
Eine zentrale, geschützte Datenschutzablage statt paralleler Schattenordner auf Laptops oder in E-Mail-Postfächern.
Das Verzeichnis von Verarbeitungstätigkeiten als Landkarte, aus der auf Interessenabwägungen, Dienstleisterprüfungen und Löschkonzepte verwiesen wird.
Kurze Prüfvermerke für Entscheidungen mit Beurteilungsspielraum.
Versionierung wichtiger Dokumente wie Datenschutzinformationen – wer eine alte Fassung einfach überschreibt, kann Jahre später nicht mehr belegen, welche Information ein Kunde tatsächlich erhalten hat.
Neue Prüfungen nicht nur einmal jährlich, sondern bei konkreten Änderungsereignissen: neue Software, neuer Zweck, neuer Dienstleister, neue Rechtsprechung.
Entscheidend ist am Ende nicht die Menge an Papier, sondern ob ein Unternehmen später erklären kann, warum es sich so entschieden hat, wie es entschieden hat. Der sinnvollste Merksatz lautet daher: Nicht für die Aufsichtsbehörde dokumentieren, sondern das Unternehmen so organisieren, dass jederzeit nachvollziehbar ist, warum personenbezogene Daten auf genau diese Weise verarbeitet werden.
Autorin Daniela Frank, LL.B.
Wirtschaftsjuristin, seit 2019 zertifizierte Datenschutzbeauftragte (TÜV-Süd), seit 2026 Datenschutzauditorin GDD cert. EU, jahrelange Erfahrung als Datenschutzbeauftrage sowohl im nicht-öffentlichen also auch im öffentlichen Bereich.
Dieser Beitrag stellt eine allgemeine fachliche Darstellung dar und ersetzt keine rechtliche Beratung im konkreten Einzelfall.