Datenschutz-Folgenabschätzung: Wann sie Pflicht ist – und wie sie in der Praxis gelingt
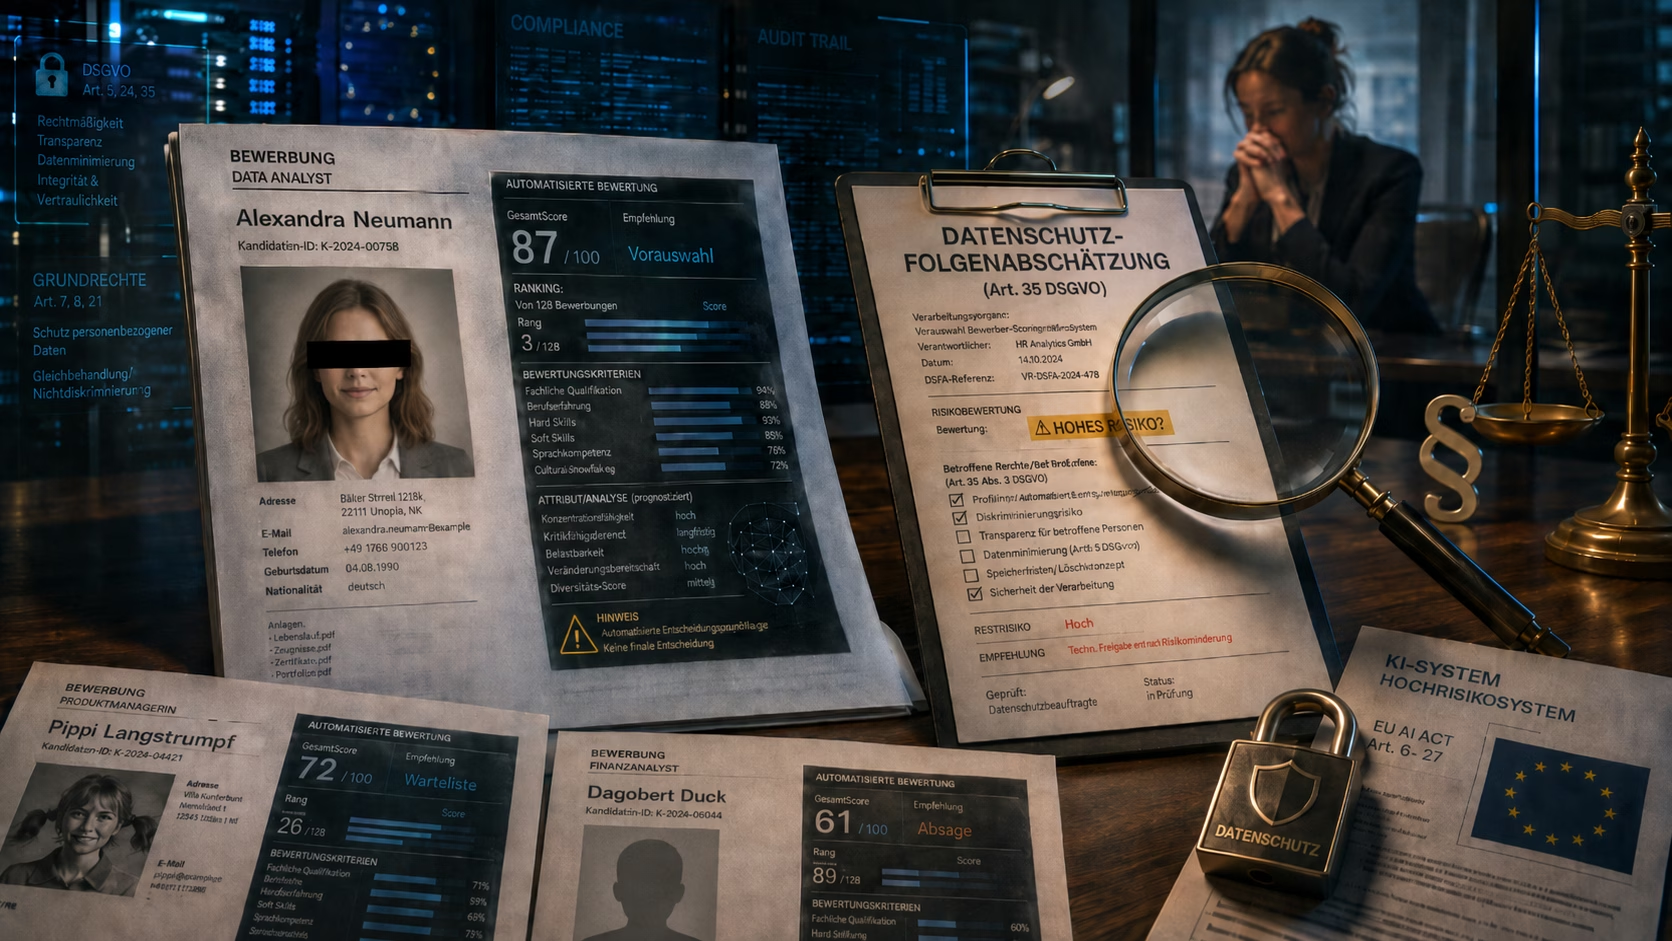
Ein mittelständisches Unternehmen möchte seine Personalabteilung entlasten. Eine neue Software soll Bewerbungen künftig automatisiert sichten, Lebensläufe analysieren und für die Personalabteilung eine Rangfolge der vermeintlich geeignetsten Kandidaten erstellen. Der Anbieter versichert, seine Lösung sei „DSGVO-konform“. Die Daten werden verschlüsselt übertragen, ein Auftragsverarbeitungsvertrag liegt vor, die Server stehen in der EU. Auf den ersten Blick sieht die Sache gut aus.
Datenschutzrechtlich ist die Prüfung damit aber noch lange nicht abgeschlossen. Das Unternehmen bewertet Menschen automatisiert, die Ergebnisse können erheblichen Einfluss darauf haben, ob ein Bewerber überhaupt zu einem Vorstellungsgespräch eingeladen wird. Spätestens hier stellt sich eine Frage, die in der betrieblichen Praxis häufig übersehen wird: Muss vor Einführung des Systems eine Datenschutz-Folgenabschätzung (DSFA) durchgeführt werden?
Die DSFA ist Teil des risikobasierten Ansatzes der DSGVO
Die DSGVO behandelt nicht jede Datenverarbeitung gleich. Eine Kundenadresse zur Lieferung einer Bestellung stellt offensichtlich ein anderes Risiko dar als eine Datenbank mit Gesundheitsdaten oder ein System, das Mitarbeiter permanent nach ihrer Leistung bewertet. Verantwortliche müssen deshalb Art, Umfang, Umstände und Zwecke einer Verarbeitung sowie die Wahrscheinlichkeit und Schwere möglicher Risiken berücksichtigen und daraus geeignete technische und organisatorische Maßnahmen ableiten.
Die DSFA setzt genau dort an, wo eine solche Risikobetrachtung zeigt, dass eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt (Art. 35 Abs. 1 DSGVO). Sie ist damit keine zusätzliche Formalie, die für jede neue Software durchgeführt werden muss, sondern ein besonderes Instrument für besonders risikoreiche Verarbeitungen – eine Art datenschutzrechtlicher Belastungstest.
Wichtig für die Praxis ist die Abgrenzung: Eine allgemeine Risikobetrachtung ist bei praktisch jeder Verarbeitung notwendig, schon um angemessene Maßnahmen nach Art. 24 und 32 DSGVO festzulegen. Eine DSFA ist dagegen nur bei bestimmten, besonders risikoreichen Verarbeitungen erforderlich. Vereinfacht: Die Risikobewertung ist die Grundprüfung, die DSFA die vertiefte Prüfung für Hochrisikoverarbeitungen. Nicht jede neue Kundenverwaltung oder jeder Anbieterwechsel löst automatisch eine umfangreiche DSFA aus.
Wann ist eine DSFA gesetzlich erforderlich?
Art. 35 Abs. 3 DSGVO nennt drei besonders wichtige – aber nicht abschließende – Fallgruppen:
Systematische und umfassende Bewertung persönlicher Aspekte auf Grundlage automatisierter Verarbeitung einschließlich Profiling, wenn darauf Entscheidungen mit rechtlicher oder ähnlich erheblicher Wirkung beruhen – etwa eine automatisierte Bonitätsbewertung oder eine KI-gestützte Bewerberauswahl, insbesondere wenn das System faktisch entscheidet, wer überhaupt berücksichtigt wird.
Umfangreiche Verarbeitung besonderer Kategorien personenbezogener Daten nach Art. 9 DSGVO (z. B. Gesundheitsdaten, biometrische Daten) oder von Daten über strafrechtliche Verurteilungen nach Art. 10 DSGVO – wobei das Wort „umfangreich“ entscheidend ist. Gelegentliche Krankmeldungen lösen noch keine DSFA-Pflicht aus.
Systematische umfangreiche Überwachung öffentlich zugänglicher Bereiche, etwa durch große Videoüberwachungssysteme.
Um die Entscheidung zu erleichtern, veröffentlichen die Datenschutzaufsichtsbehörden nach Art. 35 Abs. 4 DSGVO sogenannte Muss-Listen mit Verarbeitungen, für die eine DSFA zwingend ist. Für den nichtöffentlichen Bereich existiert eine von den deutschen Aufsichtsbehörden abgestimmte gemeinsame Liste. Einzelne Länder haben ergänzend eigene Listen veröffentlicht. Praktischer Hinweis: Da sich die Listen zwischen den Bundesländern im Detail unterscheiden können, lohnt sich vor jeder Erforderlichkeitsprüfung ein Blick auf die aktuelle Fassung der für Ihr Unternehmen zuständigen Aufsichtsbehörde. Wichtig ist zudem die Kehrseite: Eine Verarbeitung ist nicht automatisch DSFA-frei, nur weil sie nicht auf der Muss-Liste steht – eine entsprechende „Negativliste“ nach Art. 35 Abs. 5 DSGVO gibt es für den nichtöffentlichen Bereich in Deutschland bislang nicht.
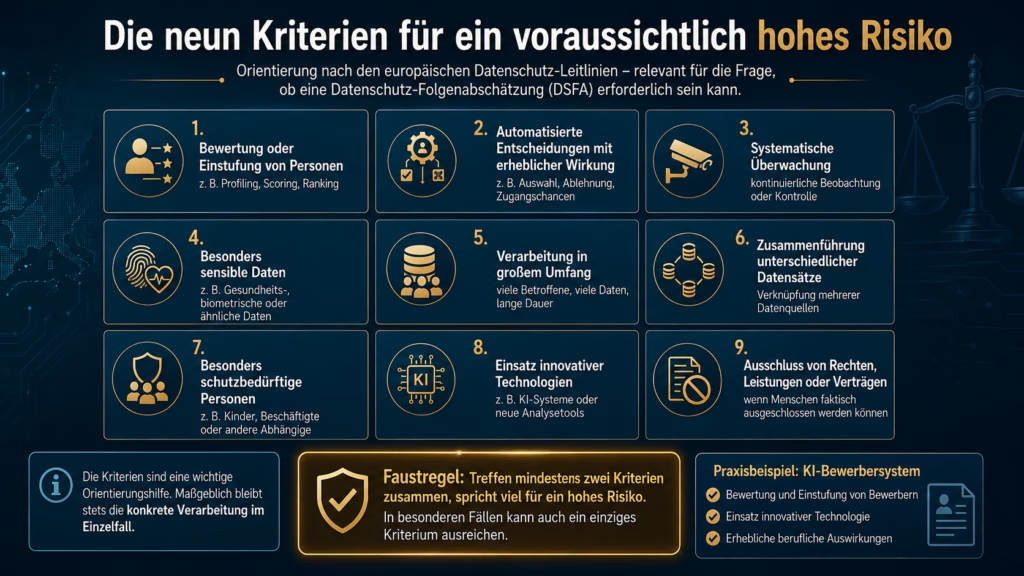
Bleibt die Prüfung ohne eindeutiges Ergebnis, hilft der Blick auf die neun Kriterien der ehemaligen Art.-29-Datenschutzgruppe (Working Paper 248 rev.01), die vom Europäischen Datenschutzausschuss weiterhin als gültige Leitlinie geführt werden. Geprüft wird unter anderem, ob die Verarbeitung Personen bewertet oder einstuft, automatisierte Entscheidungen mit erheblicher Wirkung ermöglicht, systematische Überwachung beinhaltet, besonders sensible Daten betrifft, in großem Umfang stattfindet, unterschiedliche Datensätze zusammenführt, besonders schutzbedürftige Personen betrifft, innovative Technologien nutzt oder Personen den Zugang zu einem Recht, einer Leistung oder einem Vertrag verwehren kann. Als Faustregel gilt: Treffen mindestens zwei dieser Kriterien zusammen, spricht viel für ein hohes Risiko – in besonderen Fällen kann aber auch ein einziges Kriterium ausreichen. Beim eingangs beschriebenen KI-Bewerbersystem etwa treffen mehrere dieser Kriterien zusammen: Bewerber werden bewertet und eingestuft, es kommt eine innovative Technologie zum Einsatz, und die Entscheidung kann erhebliche berufliche Auswirkungen haben. Ob Bewerber darüber hinaus generell als „besonders schutzbedürftige Personen“ im Sinne dieses Kriteriums gelten, ist im Einzelfall zu begründen – tragfähig wird die DSFA-Pflicht hier aber ohnehin schon durch die anderen Kriterien.
Neun Kriterien helfen bei der Einschätzung, ob eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten betroffener Personen mit sich bringt. Treffen mehrere Kriterien zusammen, spricht dies regelmäßig für die Notwendigkeit einer vertieften Prüfung im Rahmen einer Datenschutz-Folgenabschätzung.
Worum es bei der Risikobewertung wirklich geht
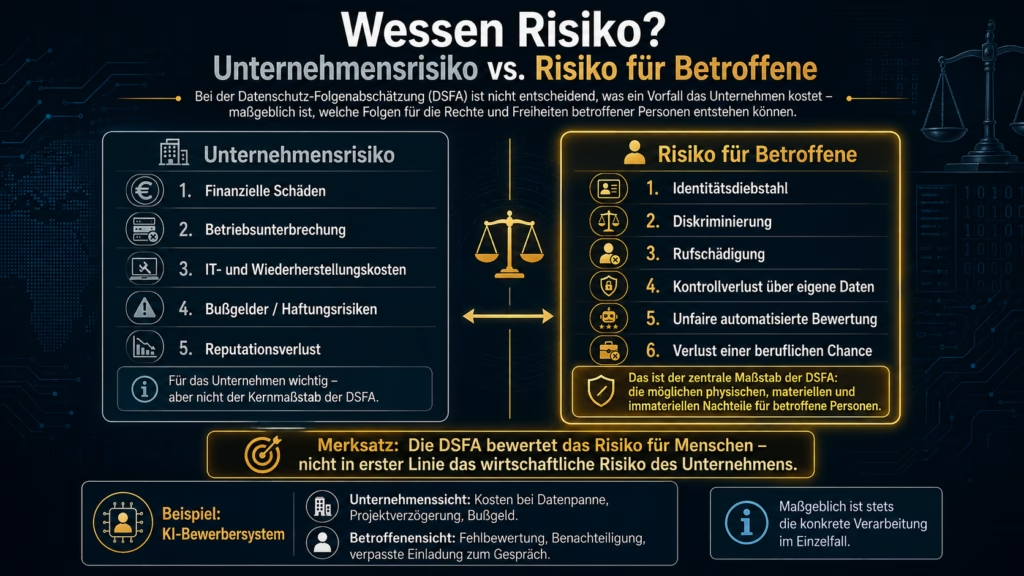
Ein typischer Denkfehler in Unternehmen: Die Risikoanalyse fragt „Was kostet uns ein Hackerangriff?“ – das ist eine berechtigte Frage der IT-Sicherheit, aber nicht der Kern der DSFA. Bewertet wird das Risiko für die Rechte und Freiheiten der betroffenen Personen, nicht für das Unternehmen. Der Verlust einer Datenbank kann für die Firma teuer und für die Betroffenen folgenlos sein – oder umgekehrt. Im Mittelpunkt stehen mögliche physische, materielle und immaterielle Nachteile wie Identitätsdiebstahl, Diskriminierung, Rufschädigung, Kontrollverlust über die eigenen Daten oder der Verlust einer beruflichen Chance durch eine fehlerhafte automatisierte Bewertung.
Ein weiterer Klassiker: Für die Frage, ob eine DSFA nötig ist, zählt das Ausgangsrisiko – also das Risiko, das sich aus der geplanten Verarbeitung ergibt, bevor Schutzmaßnahmen eingerechnet werden. Eine sehr gute Verschlüsselung macht aus der Verarbeitung von Gesundheitsdaten mehrerer Tausend Personen keine gewöhnliche Verarbeitung. Sie ist vielmehr eine Maßnahme, die ein bestehendes hohes Risiko reduzieren soll. Genau diese Auseinandersetzung gehört in die DSFA.
Bei einer Datenschutz-Folgenabschätzung steht nicht das wirtschaftliche Risiko des Unternehmens im Mittelpunkt, sondern die möglichen Nachteile für betroffene Personen. Dazu zählen insbesondere Diskriminierung, Kontrollverlust über personenbezogene Daten, Rufschädigung oder der Verlust beruflicher Chancen.
Eine DSFA ersetzt keine Rechtsgrundlage
Ein häufiges Missverständnis lautet: „Wenn eine DSFA gemacht wurde, darf die Verarbeitung durchgeführt werden.“ Das stimmt nicht. Die DSFA ist keine Rechtsgrundlage. Vor jeder DSFA muss bereits feststehen, dass die Verarbeitung überhaupt zulässig ist – mit festgelegtem Zweck und geeigneter Rechtsgrundlage nach Art. 6 DSGVO, bei besonderen Datenkategorien zusätzlich nach Art. 9 DSGVO. Fehlt die Rechtsgrundlage, kann auch eine hundertseitige DSFA daran nichts ändern.
Verantwortung, deutsche Besonderheit und der richtige Zeitpunkt
Die Verantwortung für die DSFA liegt beim Verantwortlichen selbst – sie kann fachlich auf Mitarbeiter aus IT, Compliance oder Fachabteilung verteilt werden, rechtlich verlagern lässt sie sich nicht. Ist ein Datenschutzbeauftragter (DSB) benannt, muss sein Rat nach Art. 35 Abs. 2 DSGVO eingeholt werden. Seine Aufgabe ist unabhängige Beratung und Überwachung, nicht die alleinige Erstellung der DSFA.
Für deutsche Unternehmen kommt eine wichtige Besonderheit hinzu: Nach § 38 Abs. 1 BDSG muss ein Datenschutzbeauftragter benannt werden, sobald eine Verarbeitung durchgeführt wird, die einer DSFA unterliegt – unabhängig von der sonst maßgeblichen 20-Personen-Grenze. Auch ein Unternehmen mit acht Mitarbeitern kann so unerwartet in die DSB-Pflicht rutschen.
Entscheidend ist außerdem der Zeitpunkt: Die DSFA muss vor Beginn der Verarbeitung durchgeführt werden. Sie soll noch Entscheidungen beeinflussen können – etwa, ob eine geplante Überwachung eingeschränkt oder ein Projekt anders gestaltet wird. Wird ein System zuerst gekauft und installiert und erst danach die DSFA nachgereicht, verliert sie ihren wesentlichen Zweck. Gerade bei KI-Anwendungen und externen Anbietern gehört die Prüfung deshalb bereits in die Beschaffungsphase: Informationen zu Datenflüssen, Speicherorten und Entscheidungslogik sollten schon vor Vertragsschluss eingefordert werden.
Was eine DSFA inhaltlich leisten muss
Art. 35 Abs. 7 DSGVO gibt einen verbindlichen Mindestinhalt vor, der sich auf vier Kernfragen zuspitzen lässt: Was wird gemacht? Warum wird es gemacht? Was kann dadurch für Menschen schiefgehen? Und wie wird verhindert oder begrenzt, dass dies geschieht? Aus diesen vier Bausteinen – systematische Beschreibung der Verarbeitung, Bewertung von Notwendigkeit und Verhältnismäßigkeit, Risikobewertung für die Betroffenen sowie Darstellung der Abhilfemaßnahmen – besteht im Kern jede DSFA. Der Umfang muss dabei zur Komplexität der Verarbeitung passen: Für ein überschaubares System reicht eine kompakte DSFA, komplexe KI-Systeme oder große Gesundheitsdatenplattformen erfordern eine ausführlichere Dokumentation.
Konkret bewährt sich in der Praxis ein fester Ablauf: die Verarbeitung vollständig beschreiben, Zweck und Rechtsgrundlage bestimmen, Notwendigkeit und Verhältnismäßigkeit prüfen, konkrete Schadensszenarien aus Betroffenensicht formulieren, Eintrittswahrscheinlichkeit und Schadensschwere bewerten, passende Maßnahmen festlegen, das verbleibende Restrisiko beurteilen, den Rat des Datenschutzbeauftragten einholen und schließlich über Freigabe oder Konsultation entscheiden. Wichtig ist dabei, dass Risiko und Maßnahme immer konkret aufeinander bezogen werden: Gegen das Risiko unzulässiger Bewertungslogik hilft keine Festplattenverschlüsselung, sondern eine Einschränkung der analysierten Datenfelder oder klare Regeln für die Entscheidungslogik.
Wenn das Risiko trotz Maßnahmen hoch bleibt
Eine DSFA muss nicht bei der Aufsichtsbehörde eingereicht oder genehmigt werden – der Verantwortliche führt sie zunächst selbst durch. Ergibt die Prüfung jedoch, dass die Verarbeitung auch nach den vorgesehenen Maßnahmen ein hohes Risiko zur Folge hätte, muss nach Art. 36 DSGVO vor Beginn der Verarbeitung die zuständige Aufsichtsbehörde konsultiert werden. Ein hohes Restrisiko einfach zu akzeptieren, ist keine Option.
Dass das kein theoretisches Szenario ist, zeigen mehrere europäische Verfahren: Die schwedische Aufsichtsbehörde verhängte 2019 gegen eine Schule, die Gesichtserkennung zur Anwesenheitskontrolle nutzte, ein Bußgeld von rund 20.000 Euro – trotz technisch gut abgesicherter, lokal gespeicherter Daten, weil die Erforderlichkeits- und Folgenprüfung fehlte. Die französische CNIL verhängte 2022 gegen Discord ein Bußgeld von 800.000 Euro, unter anderem wegen einer nicht durchgeführten DSFA. Und mehrere Entscheidungen der isländischen Aufsichtsbehörde zu Cloud-Diensten im Bildungsbereich zeigen, dass eine vorhandene DSFA allein nicht genügt, wenn sie die gesetzlichen Mindestanforderungen nicht erfüllt. Verstöße gegen Art. 35 DSGVO fallen unter Art. 83 Abs. 4 DSGVO und können mit Bußgeldern von bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes geahndet werden. Die praktische Lehre: Eine Datei namens „DSFA.pdf“ genügt nicht – entscheidend ist die Qualität der tatsächlichen Prüfung.
Eine neue Schnittstelle: DSFA und KI-Verordnung
Seit dem 2. August 2026 gilt der überwiegende Teil der europäischen KI-Verordnung (Verordnung (EU) 2024/1689). Für bestimmte Betreiber von Hochrisiko-KI-Systemen – etwa öffentliche Stellen sowie Betreiber in den Bereichen Kreditwürdigkeitsprüfung oder Risikobewertung bei Lebens- und Krankenversicherungen – sieht Art. 27 KI-VO zusätzlich eine Grundrechte-Folgenabschätzung vor. Diese ist nicht identisch mit der DSFA nach Art. 35 DSGVO, soll eine bereits vorhandene DSFA aber ergänzen, soweit die Pflichten sich inhaltlich überschneiden. Für Unternehmen, die Hochrisiko-KI einsetzen, lohnt es sich deshalb, Datenschutzprüfung und KI-Compliance nicht in getrennten Projekten zu organisieren, sondern die gemeinsame Datengrundlage – Zweck, betroffene Personengruppen, Risiken, Schutzmaßnahmen – für beide Prüfungen zu nutzen.
Zusammenfassung
Die Datenschutz-Folgenabschätzung wirkt komplizierter, als sie in ihrer Grundidee ist. Jede Verarbeitung bringt Risiken für die Betroffenen mit sich. Bei gewöhnlichen Risiken genügt die normale Risikobetrachtung, bei einem voraussichtlich hohen Risiko verlangt Art. 35 DSGVO eine vertiefte, strukturierte Prüfung. Für Unternehmen bedeutet das nicht, möglichst viele DSFA-Dokumente zu produzieren, sondern einen funktionierenden Prozess zu etablieren, der Hochrisikoverarbeitungen zuverlässig erkennt – gestützt auf die drei Fallgruppen des Art. 35 Abs. 3 DSGVO, die Muss-Liste der zuständigen Aufsichtsbehörde und die neun Kriterien der europäischen Leitlinien. Wer sich vor Einführung eines risikoreichen Systems ehrlich die Frage stellt, welche Folgen die Verarbeitung für die betroffenen Menschen haben kann und was das Unternehmen tun kann, damit daraus kein unangemessenes Risiko entsteht, hat den wichtigsten Zweck der DSFA bereits verstanden.
Autorin Daniela Frank, LL.B.
Wirtschaftsjuristin, seit 2019 zertifizierte Datenschutzbeauftragte (TÜV-Süd), seit 2026 Datenschutzauditorin GDD cert. EU, jahrelange Erfahrung als Datenschutzbeauftrage sowohl im nicht-öffentlichen also auch im öffentlichen Bereich.
Dieser Beitrag stellt eine allgemeine fachliche Darstellung dar und ersetzt keine rechtliche Beratung im konkreten Einzelfall.